

MS、7件のセキュリティ更新を公開 - 深刻度「緊急」3件
日本マイクロソフトは、12月の月例セキュリティ更新プログラム7件を公開した。あわせて25件の脆弱性を修正している。
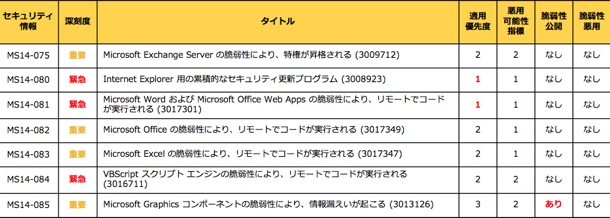
深刻度が、4段階中もっとも高い「緊急」とされるプログラムは3件。「MS14-080」は、「Internet Explorer」における累積的な脆弱性14件を解消するプログラム。細工されたウェブページにアクセスするとリモートでコードを実行されるおそれがある。
一方「MS14-081」は、「Word」および「Office Web Apps」に含まれる2件の脆弱性に対応した。細工されたファイルを開いたり、プレビューを表示することによってコードを実行されるおそれがある。
これら2件のプログラムは、深刻度が「緊急」に加え、適用優先度についても3段階中もっとも高い「1」にレーティングしている。また「MS14-084」では、「VBScriptスクリプトエンジン」の脆弱性に対応。深刻度は同じく「緊急」だが、適用優先度は1段階低い「2」とした。
のこる4件のプログラムは、いずれも深刻度が1段階低い「重要」。「MS14-085」では、「Microsoft Graphicsコンポーネント」の脆弱性1件に対応している。同脆弱性は悪用されていないものの、すでに公開されている。
「MS14-075」では「Exchange Server」の脆弱性に対応。特殊なURLを開くと特権の昇格が生じるおそれがある。また「MS14-082」「MS14-083」でそれぞれ「Office」「Excel」においてリモートでコード実行が可能となる脆弱性を修正。
(Security NEXT - 2014/12/10 )
 ツイート
PR
関連記事
「WordPress 7.1.4」で更新時RCEや複数XSSなど脆弱性を修正
「Ruby on Rails」にアップデート - 脆弱性21件を修正
IBMの音声処理製品に深刻な脆弱性 - 任意コード実行のおそれ
HPEのネットワーク管理製品に複数脆弱性 - 「クリティカル」3件
遠隔サポート製品「SolarWinds Dameware」に複数の脆弱性
「Ivanti Connect Secure」の脆弱性悪用で注意喚起 - 米当局
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も


