

SCSK、サンドボックスだけでない標的型攻撃対策サービス
SCSKは、マルウェアを検知して外部との不正な通信をブロックする標的型攻撃対策サービス「Lastline」を提供開始した。
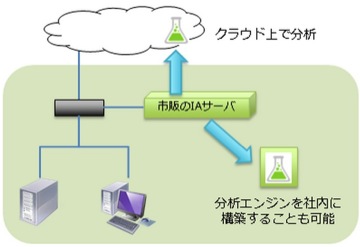
Lastlineのしくみ(図:SCSK)
同サービスは、米Lastlineが開発したマルウェア対策サービス。標的型攻撃などで利用されるマルウェアや不正サイトの情報を独自の手法で収集し、外部との不正な通信をブロックする。
実際に仮想環境でマルウェアを動作させる「サンドボックス」による分析にくわえ、エミュレーションによりマルウェアそのものを詳細に分析することで、攻撃の手法を把握できるという。
既存のシステム構成を変更せずに導入できる「クラウド型」と、クラウドに情報を送信したくないユーザー向けの「オンプレミス型」を用意した。価格は個別見積もり。
(Security NEXT - 2014/12/09 )
 ツイート
関連リンク
PR
関連記事
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起


