

「phpMyAdmin」に複数の脆弱性 - 組み合わせで任意のコード実行が可能に
NTTデータ先端技術は、「MySQL」の管理ツール「phpMyAdmin」に判明した2種類の脆弱性により、任意のPHPコードが実行されるおそれがあるとして、検証レポートを公開した。
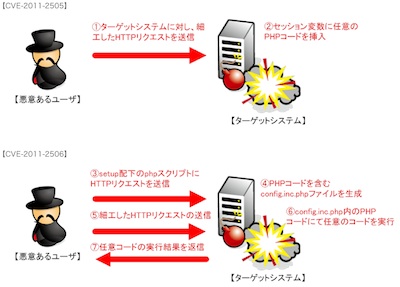
脆弱性が悪用される流れ(図:NTTデータ先端技術)
セッション処理における脆弱性「CVE-2011-2505」と、変数処理の脆弱性「CVE-2011-2506」が判明したもの。
「CVE-2011-2505」が存在するため、細工したHTTPリクエストにより、セッション変数内へPHPコードを格納することが可能だという。
さらに変数処理の不具合「CVE-2011-2506」により、コンフィグ作成生成用スクリプトを利用して、変数内に格納されたPHPコードを含むファイルをサーバ内に出力できるため、ウェブサーバの実行権限で任意のPHPコードが実行可能となる。
同社では、検証システムを用意。サーバ内部のデータをブラウザ経由で確認できたほか、任意のコードをサーバ内に設置し、実行できることを確認した。
すでに脆弱性が修正された「phpMyAdmin 3.3.10.2」「同3.4.3.1」が公開されており、同社では旧バージョンを利用しているユーザーへアップデートを呼びかけている。
(Security NEXT - 2011/08/01 )
 ツイート
PR
関連記事
管理製品「SonicWall GMS」に深刻な脆弱性 - 修正版提供なし
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
QNAP、脆弱性「PHP2Shell」へ順次対応 - 「NDR」向け更新は準備中
DB管理ツール「pgAdmin 4」に複数脆弱性 - 2件は「クリティカル」
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も


