

Macの管理者パスワード狙うトロイの木馬出回る - 侵入経路は海賊版ソフト
米McAfeeによれば、2010年12月より「Mac OS」を対象としたトロイの木馬「BlackHole RAT」が出回っているという。
同ウイルスは、「REALbasic」で開発されたバックドア型のトロイの木馬で、IntelのCPUを搭載したMacに感染する。現時点で感染は限定的だが、海賊版ソフトと一緒に配布されている可能性が高いと同社は指摘している。
感染した場合は、リモートからシェルが利用されたり、ウェブページのオープンや、メッセージの表示、シャットダウン、再起動が行える。さらに偽のアラートを表示して管理者アカウントを詐取する機能が盛り込まれていた。
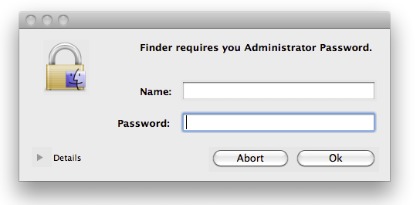
管理者のパスワードを詐取するアラート表示。スペルミスなど不自然な部分がある。
同社はアプリケーションの完成度は低いとしながらも、情報漏洩の原因やマルウェアの感染経路になりうるとして注意を呼びかけている。
(Security NEXT - 2011/03/10 )
 ツイート
関連リンク
PR
関連記事
前回からわずか2日、「Chrome」が更新 - 「クリティカル」脆弱性を解消
隔離実行環境「Docker Sandboxes」に複数脆弱性 - 修正版を提供
Apple、「macOS Golden Gate 27」を公開 - 脆弱性210件に対処
「Chrome 153」にセキュリティ更新 - 「クリティカル」3件含む42件
「Adobe Acrobat/Reader」にセキュリティ更新 - 脆弱性32件を解消
「Chrome 153」を公開、脆弱性230件を修正 - ゼロデイも
「Chrome」が脆弱性12件を修正 - ゼロデイ脆弱性に対応
「Chrome」にセキュリティ更新、脆弱性26件を修正 - 「Critical」2件
Google、「Chrome 152」をリリース - 脆弱性327件を修正
「Chrome」が「クリティカル」含む脆弱性7件を修正


