

脆弱性放置サイトに関する届け出が増加 - IPAが対策呼びかけ
情報処理推進機構(IPA)は、ウェブサイトに関する古い脆弱性への届け出が増加していることから、運営者へ対策を呼びかけている。
IPAによれば、ウェブサーバ上で動作するプログラムについて、比較的前から修正プログラムが公開されているにもかかわらず、適用されていないのではないかとの利用者による疑念から、届け出が提出されるケースが、2008年第3四半期ごろより増加しているという。
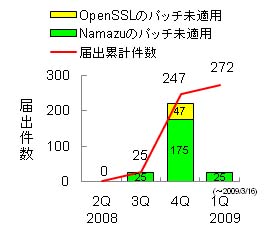
パッチ未適用サイトの届け出推移(IPA)
2004年に明らかになった「Namazu」のクロスサイトスクリプティングに関する脆弱性や、2005年に公表済みの「OpenSSL」におけるバージョンロールバックの届け出が、2009年3月16日の時点で272件に達した。
企業のウェブサイトが100件ともっとも多く、地方公共団体が74件で続いた。また教育関連機関の37件、団体32件、政府機関15件など、幅広いサイトで不備が見つかっているという。
不正アクセス被害が発生した原因のなかで、旧バージョンの利用やパッチの未適用は全体で2番目に多く、13%を占めているとIPAでは危険性を指摘。脆弱性の公表から攻撃までの時間も短縮されているとして、「JVN iPedia」などを活用した脆弱性情報の収集や迅速な対応を呼びかけている。
(Security NEXT - 2009/03/17 )
 ツイート
関連リンク
PR
関連記事
先週注目された記事(2026年9月6日〜2026年9月12日)
先週注目された記事(2026年8月30日〜2026年9月5日)
米政府の脆弱性悪用リスト、前週に11件登録 - 半数超は対応期限3日以内
先週注目された記事(2026年8月23日〜2026年8月29日)
先週注目された記事(2026年8月16日〜2026年8月22日)
先週注目された記事(2026年8月9日〜2026年8月15日)
先週注目された記事(2026年8月2日〜2026年8月8日)
米当局「脆弱性悪用リスト」、7月に26件 - 8割超が3日以内対応
先週注目された記事(2026年7月26日〜2026年8月1日)
インシデント件数減少、ただしサイト改ざんは倍増


