

センドメールら、スパム対策アプライアンス発売 - Web 2.0技術を採用
センドメール、CSK Winテクノロジ、テンアートニの3社は、中小規模をターゲットとしたアンチスパム用アプライアンスサーバ「EasyNetBox for Spam Filter powered by Sendmail」を発表した。100ユーザーモデル「同100U」と200ユーザーモデル「同200U」を用意。価格はそれぞれ65万5000円、81万円。
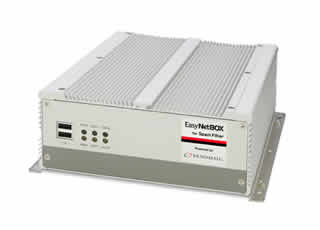
同製品では、コラボレーション方式を採用した迷惑メール対策フィルタ「Mailstream Manager Anti-Spam」を搭載。ウェブベースのインタフェースにより簡単に設定が行える。同社では、スパムメールの検知率を98%以上としており、誤って正しいメールをスパムと判定してしまう「フォールスポジティブ」の発生率を0.0001%としている。
また、同アプライアンスについて、ファンレスによる静かさはもちろん、従来ではスパム対策として求められることが多かった「チューニング」やメンテナンスが不要で管理者の負担が小さいことを特徴に挙げている。
フィルタリング方式はコラボレーション方式。「従来は複数のフィルタリング技術を採用していたが、一種類に絞り込む方が効果が高い」とセンドメール社長の小島氏は自信を見せる。
同製品の搭載するフィルタリング技術は、オープンソースや商用利用など含め全世界で2000万人が利用しており、利用者がスパムの情報を同社へフィードバックすることでよりデータベースを充実させている。「Web 2.0技術を採用したスパム対策製品(同氏)」だという。
また、ユーザーからのフィードバックについても単純に反映させるのではなく、「Trust eValution System」によりフィードバックの重要度をチェックすることで、悪意を持った情報提供などへ対応する。
(Security NEXT - 2006/10/02 )
 ツイート
関連リンク
PR
関連記事
会員サイトやアプリにPWリスト攻撃 - 富士急ハイランド
不正アクセスで電子ギフトが不正発行 - ギフティ
従業員の個人情報が流出した可能性 - ドトールコーヒー
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
LinuxカーネルやVMware ESXの脆弱性、悪用を確認 - 米当局
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
複数予約サイトで侵害、顧客情報が流出か - 楽天トラベル


