

「Adobe ColdFusion」に3件の脆弱性 - アップデートが公開
Adobe Systemsは、「Adobe ColdFusion」における複数の脆弱性を修正したセキュリティアップデートをリリースした。
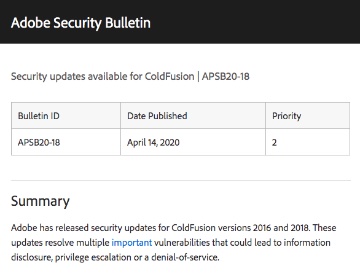
アップデートをリリースしたAdobe Systems
各社が定例のセキュリティアップデートを公開する米時間毎月第2火曜日、いわゆる「パッチチューズデー」にあわせ、「同2018」「同2016」における複数の脆弱性へ対処したアップデートをリリースしたもの。
具体的には、入力値の検証に問題があり、サービス拒否が生じる脆弱性「CVE-2020-3767」や、アクセス制御の問題による情報漏洩の脆弱性「CVE-2020-3796」を修正。
さらに意図しないライブラリファイルを読み込み権限の昇格が生じる「CVE-2020-3768」を解消した。脆弱性の重要度をいずれも3段階中2番目にあたる「重要(Important)」とレーティングしている。
同社は、セキュリティアップデートとなる「同2018 Update 9」「同2016 Update 15」をリリース。適用優先度についても3段階中2番目にあたる「2」とし、30日以内を目安にアップデートするよう利用者へ呼びかけている。
(Security NEXT - 2020/04/15 )
 ツイート
PR
関連記事
米当局、複数ネットワーク関連製品の脆弱性悪用に注意喚起
Check Point製品の管理サーバに深刻な脆弱性 - すでに悪用も
「WordPress」に深刻な脆弱性 - わずか5日で再更新
「BIG-IP APM」に脆弱性、悪用を確認 - 侵害調査を
「MS Edge」にセキュリティアップデート - 脆弱性2件を解消
米当局、「Linuxカーネル」の脆弱性3件を悪用リストに追加
SynologyのNAS向けOSに深刻な脆弱性 - 修正版を提供
前回からわずか2日、「Chrome」が更新 - 「クリティカル」脆弱性を解消
セキュリティリリース「WordPress 7.1.1」が公開 - 脆弱性を解消
Ciscoのファイアウォール製品に多数の脆弱性 - 一部で悪用も


