

「vBulletin」狙った改ざん攻撃 - 他攻撃者のコード実行は制限
フォーラム構築ソフト「vBulletin」に脆弱性が見つかった問題で、同脆弱性を狙ったアクセスが観測されている。
問題の「CVE-2019-16759」は、認証なしに「vBulletin」が稼働するユーザー権限で、コマンドの実行が可能となる脆弱性。実証コード(PoC)が公開されたことから明らかになった。
警察庁によれば、9月25日以降、同庁のセンサーでTCP 80番ポートに対し、同脆弱性の悪用を試みるアクセスを観測しているという。
一部攻撃では、特定のファイルを改ざんし、サーバ上でコードを実行させる際、特定の文字列が必要となるよう細工していた。別の攻撃者によるコード実行を制限しようとしていたと見られる。
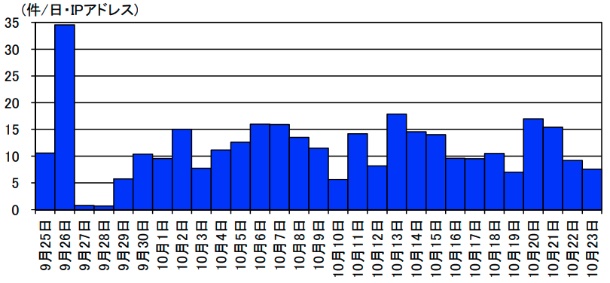
脆弱性を標的としたアクセスの件数(グラフ:警察庁)

(Security NEXT - 2019/10/30 )
 ツイート
関連リンク
PR
関連記事
「Splunk SOAR」に複数のRCE脆弱性 - アップデートを提供
「WatchGuard」のログ管理ソフトに脆弱性 - クリティカルも
「VMware vCenter」に認証回避の脆弱性 - ゼロデイ攻撃も
「PHP」に複数の「クリティカル」脆弱性 - アップデートを公開
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開


