

「vBulletin」狙った改ざん攻撃 - 他攻撃者のコード実行は制限
また前記の特定文字列が必要となるコードの実行機能が埋め込まれているか、確認するアクセスについても、9月27日から観測されている。
ただし、当初はリクエストの内容が不完全だったため、確認に失敗していたという。しかし、10月10日からは修正した上でアクセスが行われている。
脆弱性「CVE-2019-16759」については、すでにセキュリティパッチが提供されている。同庁ではアップデートやアクセス制限を行うなど、セキュリティ対策を講じるよう注意を喚起。
脆弱なバージョンを利用していた場合は、すでに攻撃を受けている可能性もあり、被害が生じていないか確認するよう求めている。
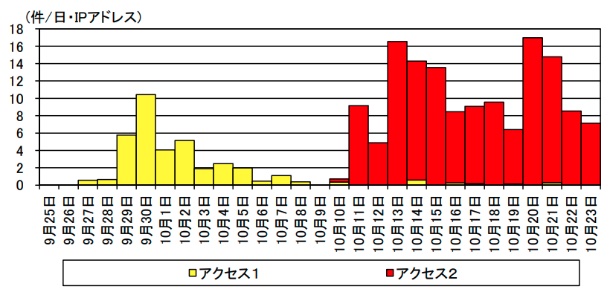
改ざんの有無を確認するアクセスの状況。「アクセス1」では確認に失敗、データ修正後のアクセスが「アクセス2」となる(グラフ:警察庁)

(Security NEXT - 2019/10/30 )
 ツイート
関連リンク
PR
関連記事
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新
「Zoom Workplace」などに脆弱性4件 - 最新版へ更新を
Palo Alto機器に搭載される「PAN-OS」に脆弱性 - 一部悪用を確認
Ciscoメールセキュリティ製品の添付ファイル処理に脆弱性 - すでに悪用も
「EC-CUBE」の公式決済プラグインに緊急脆弱性 - すでに悪用も
米当局、悪用が確認された脆弱性2件について注意喚起
「HAProxy Data Plane API」に認証バイパスの深刻な脆弱性
国産WAF「SiteGuard Server Edition」に脆弱性 - 悪用も確認


