

MS、月例パッチで脆弱性77件を修正 - 一部でゼロデイ攻撃も
マイクロソフトは、7月の月例セキュリティ更新をリリースした。CVEベースで77件の脆弱性を解消している。2件の脆弱性でゼロデイ攻撃が確認されているほか、6件の脆弱性が公開済みだという。
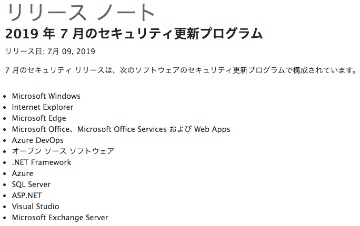
マイクロソフトによるリリースノート(一部)
今回のアップデートは「Windows」や同社ブラウザの「Internet Explorer」「Microsoft Edge」のほか、「Office」「Microsoft Exchange Server」「SQL Server」「ASP.NET」「.NET Framework」「Azure」「Azure DevOps」などの脆弱性に対応した。オープンソースのプログラムに明らかとなった脆弱性の修正も含まれる。
脆弱性の最大深刻度を見ると、4段階中もっとも高い「緊急」の脆弱性が15件、次いで深刻度が高い「重要」が61件、さらに1段階低い「警告」が1件だった。
脆弱性によって影響は異なるが、29件の脆弱性に関しては、リモートよりコードを実行されるおそれがある。また「権限の昇格」「サービス拒否」「情報漏洩」「なりすまし」「セキュリティ機能のバイパス」といった問題へ対処した。

(Security NEXT - 2019/07/10 )
 ツイート
関連リンク
PR
関連記事
「Next.js」の画像生成モジュールにRCEにつながる脆弱性
Adobe、7件のセキュリティアドバイザリを公開
「PHP」に複数の脆弱性 - セキュリティアップデートが公開
「ServiceNow AI Platform」にSQLiなど複数脆弱性 - 修正版を提供
MSP向け管理ツール「ManageEngine OpManager MSP」に深刻な脆弱性 - 8月に修正済み
米CISA、「Adobe Commerce」「WSO2」の脆弱性悪用を警告
ウェブサーバ「nginx」の「HTTP/3」モジュールに脆弱性
「Apache Tomcat」のアップデートで脆弱性12件を解消
「NVIDIA Infrastructure Controller」に複数の脆弱性 - 「クリティカル」も
「Chrome 154」公開、108件のセキュリティ修正 - 「クリティカル」が11件


