

「Oracle WebLogic Server」狙う攻撃、10月以降国内で断続的に観測 - 被害報告も
アプリケーションサーバ「Oracle WebLogic Server」の脆弱性を狙った攻撃が発生している問題で、JPCERTコーディネーションセンターは、攻撃の観測動向を明らかにした。被害報告も寄せられている。
同センターによれば、TCP 7001番ポートに対する脆弱性「CVE-2017-10271」の探索を目的としたアクセスは、パッチが公開される以前の10月初旬より断続的に観測。多い日には200件以上のアクセスがあり、2018年に入ってからは300件を超える日もあった。
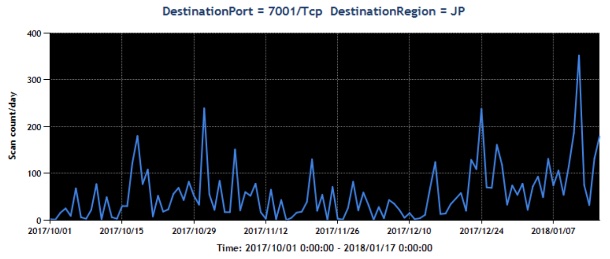
脆弱性のスキャン動向(グラフ:JPCERT/CC)
同脆弱性に関しては、2017年12月下旬の段階で攻撃コードが公開されたことがわかっているが、それよりもかなり前の段階から攻撃が行われており、一時はパッチが用意されていない「ゼロデイ状態」のなか、脆弱性の探索行為が展開されていたことになる。

(Security NEXT - 2018/01/17 )
 ツイート
関連リンク
PR
関連記事
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
Ivantiの5製品が脆弱性に対応 - 2製品に「クリティカル」
「Firefox 160」が公開 - 99件の脆弱性に対応
SAPが月例セキュリティ更新 - 「クリティカル」9件
Apple、macOSの脆弱性8件を修正 - 「iMessage」覗き見などに対応
MS、月例更新で脆弱性1000件超に対応 - 一部で悪用確認
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「FortiOS」に複数の脆弱性 - 3件が重要度「クリティカル」


