

修正直後のFlash脆弱性に早くも攻撃 - アクセスの9割が日本
3月12日に修正された「Adobe Flash Player」の脆弱性を狙う攻撃が発生している。ウェブサイト経由で悪意あるファイルが配布されており、サイト訪問者の9割が日本国内からだったという。
3月18日以降、複数のセキュリティベンダーが、エクスプロイトキット「Nuclear」による脆弱性「CVE-2015-0336」の悪用を確認しているもの。
「CVE-2015-0336」は、「Adobe Flash Player」において、データの型を取り違える脆弱性。細工したファイルを開くと、コードが実行されるおそれがある。FireEyeでは、「Nuclear」とは別のエクスプロイトキット「Angler」による悪用も確認している。
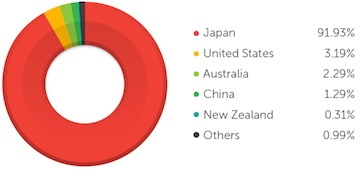
国別のアクセス状況(グラフ:Trend Micro)
米Trend Microによれば、「Nuclear」による攻撃では、改ざんされたウェブサイト経由で脆弱性を悪用するファイルが配布されており、そのなかには、日本のアダルトサイトも含まれていた。
また同社が問題のURLに対するアクセス状況を調査したところ、3月20日の時点ですでに8700人以上が訪問しており、そのうち91.9%が日本からのアクセスだったという。
(Security NEXT - 2015/03/23 )
 ツイート
PR
関連記事
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA
「WordPress 7.1.4」で更新時RCEや複数XSSなど脆弱性を修正
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
「Ruby on Rails」にアップデート - 脆弱性21件を修正


