

OSS検索システムの脆弱性を狙うサイバー攻撃が発生中
オープンソースの検索システムである「Elasticsearch」の脆弱性に対する攻撃が発生しているとして、警察庁が注意喚起を行っている。
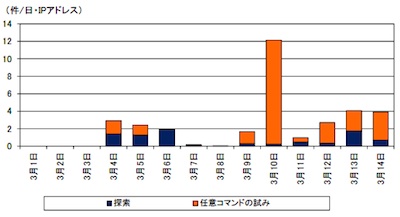
脆弱性攻撃の検知動向(グラフ:警察庁)
問題とされる「CVE-2015-1427」は、リモートから任意のコマンドが実行可能となる脆弱性。2月に判明し、その後実証コードも出回っている。警察庁によれば、同庁の定点観測システムにおいて脆弱性を狙う攻撃を観測しているという。
システムの稼働を探索するだけでなく、実証コードを用いて任意のコマンドを実行しようとする攻撃が発生しており、システムの情報を取得したり、ボットへ感染させようと試行するアクセスを検知している。
同庁では、アップデートを実施するなど脆弱性を解消するよう注意を呼びかけている。
(Security NEXT - 2015/03/16 )
 ツイート
関連リンク
PR
関連記事
米当局、「Linuxカーネル」の脆弱性3件を悪用リストに追加
SynologyのNAS向けOSに深刻な脆弱性 - 修正版を提供
前回からわずか2日、「Chrome」が更新 - 「クリティカル」脆弱性を解消
セキュリティリリース「WordPress 7.1.1」が公開 - 脆弱性を解消
Ciscoのファイアウォール製品に多数の脆弱性 - 一部で悪用も
DB管理ツール「pgAdmin 4」に複数の脆弱性 - 修正版が公開
「pgAdmin 4」に深刻な脆弱性 - 前回修正の不備も
Mozilla、「Firefox 156」をリリース - 脆弱性73件に対応
隔離実行環境「Docker Sandboxes」に複数脆弱性 - 修正版を提供
「IBM Guardium Data Security Center」に脆弱性 - 早急に更新を


