

IPA、「対SQLインジェクション攻撃」用資料を公開 - 安全なソースコードの書き方を収録
情報処理推進機構(IPA)は、SQLインジェクション攻撃の被害を防止するため、ウェブアプリケーションにおける安全なプログラミング方法を解説した資料「安全なSQLの呼び出し方」を公開した。
SQLインジェクション攻撃は、ウェブアプリケーションの脆弱性などを利用し、データベースに対して運営者の意図とは異なる「SQL命令」を実行するもので、情報漏洩や改ざんが発生するおそれがある。
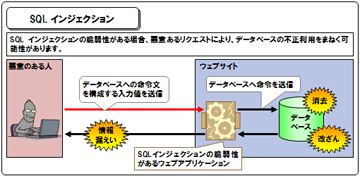
SQLインジェクションの発生するメカニズム(図:IPA)
SQLインジェクション攻撃は、2008年から2009年前半にかけて大量の攻撃が観測された。ピーク時に比べれば攻撃は減っているとの報告があるものの、2009年1月から2010年2月までの同機構が運営している「JVN iPedia」に対する攻撃を分析すると、約45%が「SQLインジェクション攻撃」であるなど、引き続き多くの攻撃が発生しているという。
さらに、一部オープンソースにおいて安全性が検証されていないものが存在したり、一般的な対策を実施していても、プログラミング言語やデータベースのエンジンに起因して、攻撃を受ける可能性があるなど、同機構では対策の重要性を指摘している。
今回公開した資料は、以前より同機構が提供している「安全なウェブサイトの作り方」の別冊で、ウェブアプリにおけるSQLの実装方法を解説。発生原因からプログラミング言語とデータベースにおける安全なソースコードの書き方などを収録した。全40ページで、同機構のウェブサイトよりダウンロードすることができる。
安全なウェブサイトの作り方
http://www.ipa.go.jp/security/vuln/websecurity.html
情報処理推進機構(IPA)
http://www.ipa.go.jp/
(Security NEXT - 2010/03/18 )
 ツイート
PR
関連記事
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
管理製品「SonicWall GMS」に深刻な脆弱性 - 修正版提供なし
「Adobe Campaign Classic」など4製品に脆弱性 - 「クリティカル」脆弱性も
「Nextcloud」組込ツールや「Arista VCO」の脆弱性などに注意喚起 - 米当局
ネットワーク統合管理製品「Arista VCO」に深刻な脆弱性 - すでに悪用も
HPEの無線LAN向けOSに多数の脆弱性 - クリティカルが33件
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
Ciscoメールセキュリティ製品の添付ファイル処理に脆弱性 - すでに悪用も
Fortinet、アドバイザリ11件を公開 - 「FortiSandbox」「FortiSIEM」にクリティカル
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も


