

今治タオルの通販サイトで改ざん - 偽決済画面誘導でクレカ情報詐取
今治タオルを扱う通信販売サイト「伊織ネットショップ」が不正アクセスにより一部改ざんされ、顧客のクレジットカード情報が詐取された可能性があることが判明した。
同サイトを運営する伊織によれば、ウェブサイトが改ざんされ、決済時に偽のカード情報入力画面が表示される状態であることが8月22日に判明。ウェブサイトを停止し、調査を行っていた。
改ざんされた期間中、クレジットカード情報を入力する正規ページへ遷移する前に、同じデザインの偽ページが表示される状態で、顧客側から見ると1度の注文でクレジットカード情報の入力が2度にわたり求められる状態だったという。
同社ではもともとクレジットカードは保有していないが、今回の改ざんにより、5月8日から8月22日にかけて同サイトを利用したのべ2145人が、クレジットカード情報を詐取された可能性がある。クレジットカードの名義、番号、有効期限、セキュリティコードが含まれる。
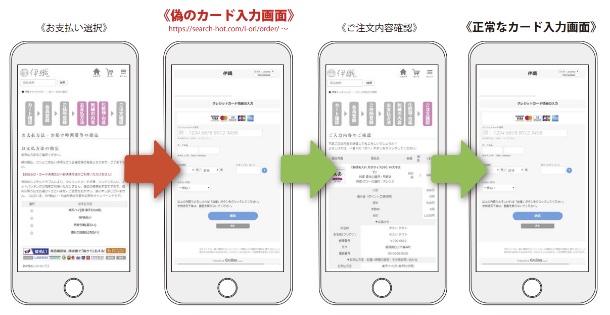
改ざん後の画面遷移。クレジットカードの入力画面が偽画面と正規画面の2回表示される状態だった(画像:伊織)

(Security NEXT - 2018/10/25 )
 ツイート
関連リンク
PR
関連記事
不正アクセスで約771万件の個人情報が流出 - ムラウチドットコム
政府共通の業務実施環境「GSS」に不正アクセス - VPN機器の脆弱性を悪用
BIツールから個人情報流出の可能性 - 2.5次元アイドル事務所
サイトに脆弱性を突く不正アクセス - 日産財団
トレファク子会社ECサイトで個人情報流出 - フィッシングが発端
社内システムに脆弱性、調査で侵害痕跡を確認 - チューリッヒ保険
従業員メルアカに不正アクセス、情報流出の可能性 - 一正蒲鉾
メルアカに不正アクセス、個人情報流出の可能性 - ナイス
不正アクセスで関係者情報が流出か、電力供給への影響なし - 中部電力
インク通販サイトに不正アクセス - 個人情報流出の可能性


