

「WebLogic」のRCE脆弱性狙う攻撃に注意 - パッチ公開数時間後より被害が発生
4月17日に修正パッチがリリースされた「WebLogic Server」の脆弱性に対する攻撃が発生している。パッチ適用後も脆弱性の悪用が可能であるとの指摘もあり、警戒が必要だ。
問題の脆弱性は、「T3プロトコル」のデシリアライズ処理に存在するリモートより悪用可能な脆弱性「CVE-2018-2628」。Oracleでは、4月17日に「クリティカルパッチアップデート(CPU)」をリリースし、対処したとしている。
同脆弱性に関しては、4月18日に脆弱性を発見したセキュリティ研究者がブログで詳細を説明。翌19日には別の研究者が実証コード(PoC)をGitHub上で公開した。
実際に脆弱性を悪用する動きも広がりを見せている。Morphus LabsのチーフリサーチオフィサーであるRenato Marinho氏によれば、T3プロトコルを利用するTCP 7001番ポートに対する探索行為が19日に急増したという。
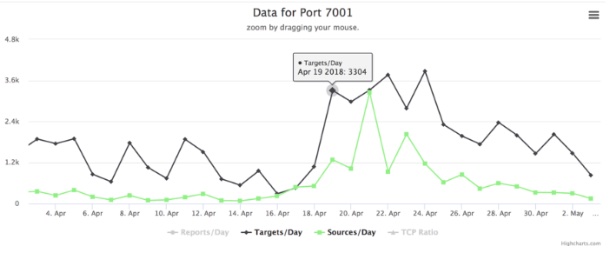
Morphus LabsによるTCP 7001番ポートの観測状況

(Security NEXT - 2018/05/10 )
 ツイート
関連リンク
PR
関連記事
WatchGuardの「Fireware OS」に15件の脆弱性
HPE製アクセスポイント「Instant On」に脆弱性 - 「クリティカル」5件など
「FortiMail」に深刻なゼロデイ脆弱性 - 悪用が報告、修正版は準備中
Cisco、10月7日に複数製品のセキュリティアドバイザリを公開予定
NVIDIA製GPU関連ソフトに脆弱性 - 重要度「クリティカル」も
「Apache WSS4J」に認証回避など7件の脆弱性 - 修正版が公開
Apple製品やCiscoのSD-WAN管理製品の脆弱性悪用に注意喚起 - 米当局
「Catalyst SD-WAN Manager」にゼロデイ脆弱性 - 更新や侵害調査を
GitLab、旧ブランチ向けにセキュリティ更新 - クリティカル脆弱性を修正
Mozilla、ブラウザ最新版「Firefox 157」を公開 - 脆弱性76件を解消


