

一部「無線LANルータ」でDNS設定の改ざん被害 - 誘導先でマルウェア配布
「無線LANルータ」におけるDNSサーバの設定が、悪意あるDNSサーバに書き換えられ、マルウェア配布サイトへ誘導される攻撃が報告されている。詳しい原因などはわかっていない。
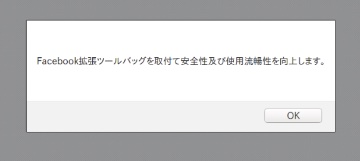
マルウェア配布サイトで表示されるアラート(画像:NICT)
SNSなどを通じて攻撃が話題となっており、攻撃について情報通信研究機構(NICT)が調査を行ったところ、ルータ側が被害に遭った詳しい原因はわからないものの、DNS設定の改ざん後にマルウェア配布サイトへ誘導されることが判明したという。
ルータが参照するDNSサーバは、一部のSNSサービスや検索サービスを除き、問い合わせに対してマルウェアを配布するウェブサーバのIPアドレスを応答していた。
今回の攻撃では、悪意あるDNSサーバとして4件のIPアドレスが利用されていたほか、誘導先のIPアドレス1件が明らかになっている。

(Security NEXT - 2018/03/29 )
 ツイート
PR
関連記事
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起


