

多数メールクライアントに送信者偽装できる「Mailsploit」が判明 - 送信ドメイン認証では防げず
多数のメールクライアントにおいて、送信者の偽装が可能となる脆弱性「Mailsploit」が明らかになった。送信ドメイン認証ではブロックすることができない。
メールクライアントソフトやウェブメールにおいて、送信者に任意の電子メールアドレスを表示することができる脆弱性が明らかとなったもの。
発見した研究者が調査したところ、少なくとも33のクライアントに脆弱性が存在していたという。発見した研究者は、脆弱性について「Mailsploit」と名付けている。
「Mailsploit」では、メールヘッダにおいて非ASCII文字をエンコードする「RFC-1342」を使用。多くのメールクライアントに、エンコードされた文字のデコード処理に問題が存在し、表示内容を不正に操作されるおそれがある。
具体的には、偽装したいメールアドレスの文字列を含んだメールアドレスを作成。改行やNULLバイトなど制御文字を挿入することで、メールクライアント上で攻撃者が見せたくない本来のメールアドレスの表示を隠したり、削除できる。
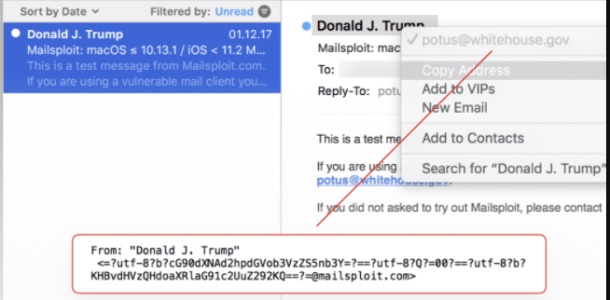
実際は「mailsploit.com」から到着したメールだが、メールクライアント上では「whitehouse.gov」に偽装されている(画像:mailsploit.com)

(Security NEXT - 2017/12/07 )
 ツイート
関連リンク
PR
関連記事
QNAP、脆弱性「PHP2Shell」へ順次対応 - 「NDR」向け更新は準備中
DB管理ツール「pgAdmin 4」に複数脆弱性 - 2件は「クリティカル」
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要


