

ワコールの通販サイトで顧客情報を誤表示 - キャッシュ設定のミスで
ワコールは、同社通信販売サイト「ワコールウェブストア」で顧客情報の誤表示が発生したとして、一時サービスを停止した。現在は再開している。
同社によれば、3月17日10時過ぎから約45分間にわたり、同サイトを利用した顧客の個人情報が、同じ時間帯に同サイトを利用していた関係ない別の顧客に対して表示される不具合が発生したもの。
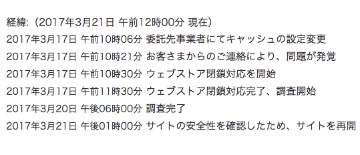
不具合発生から再開までの経緯(画像:ワコール)
同月17日10時過ぎ、アクセス集中時のサーバ負荷を軽減するため、業務委託先が個人情報を含まないページでキャッシュを利用するよう設定の変更作業を行ったが、設定に誤りがあり、個人情報がキャッシュへ保存されたという。
キャッシュ機能の設定変更から約15分後に顧客から指摘があり、問題が発覚。同日11時半ごろにサイトを閉鎖し、その後調査を進めていた。
誤表示の対象となった顧客は6人。誤って表示された情報は顧客によって異なるが、氏名や住所、電話番号、メールアドレス、お気に入り商品などが含まれる。そのうち新規に会員登録をしようとしていた1人に関しては、登録が完了しておらず、個人を特定できないという。
同社では対象となる顧客に事情を報告し、謝罪を行うほか、個人を特定できていない顧客に対しては、同社まで連絡するよう呼びかけている。また同サイトの安全を確認できたとして同月21日13時よりサービスを再開した。
(Security NEXT - 2017/03/22 )
 ツイート
関連リンク
PR
関連記事
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新
「Zoom Workplace」などに脆弱性4件 - 最新版へ更新を
Palo Alto機器に搭載される「PAN-OS」に脆弱性 - 一部悪用を確認
Ciscoメールセキュリティ製品の添付ファイル処理に脆弱性 - すでに悪用も
「EC-CUBE」の公式決済プラグインに緊急脆弱性 - すでに悪用も


