

【ゼロデイ攻撃】IEに未修正の深刻な脆弱性 - サイト閲覧で制御奪われるおそれ
Microsoftは、「Internet Explorer」にリモートからコード実行が可能となる深刻な脆弱性が存在し、ゼロデイ攻撃が発生していることを明らかにした。同社では、定例外の可能性も含めてセキュリティ更新プログラムの準備を進めている。公開がゴールデンウィークと重なる可能性もあり注意が必要だ。
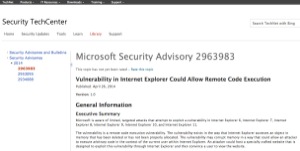
Microsoftが発表したアドバイザリ
今回明らかとなった「CVE-2014-1776」は、FireEyeより同社に報告が寄せられたもので、「同11」をはじめ、「同6」以降すべてのバージョンが影響を受ける脆弱性。同社では、脆弱性の調査を進めており、定例外の提供を含め、セキュリティ修正プログラムの提供など対策を講じるとしている。
同脆弱性は、解放済みメモリの処理に起因するいわゆる「use-after-free」の脆弱性。細工されたウェブサイトを閲覧するとコードを実行され、端末の制御を奪われるおそれがある。
同社は「限定的」としながらも、すでに「同9」「同10」「同11」を対象とする標的型攻撃に、同脆弱性が悪用されていることを確認。また今回の攻撃では、コード実行には、「VMLコンポーネント」や「Flashコンポーネント」に依存していることがわかっているという。
同社は、ゼロデイ攻撃の発生を受けて、「Microsoft Active Protections Program(MAPP)」を通じてセキュリティベンダーと情報を共有するなど、被害を押さえるための対策に乗り出している。

(Security NEXT - 2014/04/27 )
 ツイート
PR
関連記事
複数のAtlassian製品が影響を受ける「クリティカル」脆弱性
JetBrains、6製品で脆弱性57件を修正 - 重要度「クリティカル」も
「FortiMail」のアップデートが提供開始 - ゼロデイ脆弱性を修正
米当局、脆弱性4件を「悪用脆弱性リスト」に追加 - 早期対応を要請
「NetScaler」のSAML構成にDoS脆弱性 - すでに悪用も
「cPanel & WHM」に3件の脆弱性 - いずれも「クリティカル」
「GitLab AI Gateway」にサンドボックス回避の脆弱性 - コマンド実行のおそれ
「Chrome」がアップデート - 脆弱性11件を解消
国内の「NetScaler」狙う攻撃も - 最新IoCで侵害確認を
「Apache HTTPD」に複数脆弱性 - 「クリティカル」との評価も


