

三菱東京UFJ銀装うフィッシング攻撃が断続的に発生中 - 「個人情報漏洩事件が起こった」と不安煽る
三菱東京UFJ銀行の利用者を狙ったフィッシング攻撃が、2013年後半より断続的に発生している。1月に入ってからも収束する様子はなく、同行やフィッシング対策協議会では、あらためて注意喚起を行った。
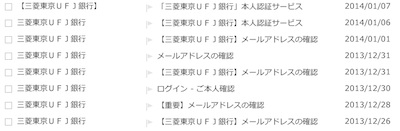
実際に届いたフィッシングメール。年末年始にかけて、タイトルや誘導先のURLを変更しながら断続的に送信された
同行を装ったフィッシング攻撃は、2013年11月ごろより目立っており、12月に入ってからも積極的な攻撃活動が見られた。件名や誘導先のURLなどバリエーションも増えている。
11月に発生した攻撃は、「ユーザー番号の調査」などとしてウェブサイトへ誘導する手口が中心で、機械翻訳と見られる不自然な日本語が目立った。
しかし、12月に入ってから「アカウントがロックされないように定期的にチェック」するよう求める内容に変化。メールの冒頭が「こんにちは!」となっているなど、金融機関のメールとしてはやや奇異な表記が見られるものの、日本語の不自然さが解消されるなど進化を見せた。
さらに年明け1月に入ってからは、「利用者の個人情報が一部のネットショップサーバに不正取得され、利用者の個人情報漏洩事件が起こった」などと不安を煽る内容を盛り込んでいる。「システムがアップグレードされ、顧客はアカウントが凍結されないように登録、確認する必要がある」などとしてウェブサイトへ誘導していた。
同行やフィッシング対策協議会では、誤ってアカウント情報を入力しないよう、インターネット利用者へ注意を促すとともに、類似した攻撃を見かけた場合は、同協議会まで連絡してほしいと呼びかけている。
(Security NEXT - 2014/01/08 )
 ツイート
PR
関連記事
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA
ファンケルとアテニア、eコマースサイトの会員情報が流出
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大


