

2023年の悪質ECサイト通報件数、前年比1.6倍 - JC3レポート
「悪質なオンラインショッピングサイト」に関する通報が、前年から約1.6倍に増加した。検索結果により認知したとの回答が7割を超えている。

通報を受けたSIAよりJC3へ共有された悪質ECサイトの件数推移(グラフ:JC3の発表をもとに独自に作成)
日本サイバー犯罪対策センター(JC3)が、2023年にセーファーインターネット協会(SIA)が提供する悪質ECサイトホットラインで受け付け、同センターに共有された通報内容を分析し、取りまとめたもの。
いわゆる「悪質なオンラインショッピングサイト」に関する通報は4万7278件。前年の2万8818件の約1.6倍に増加した。2020年以降、増加傾向が続いている。
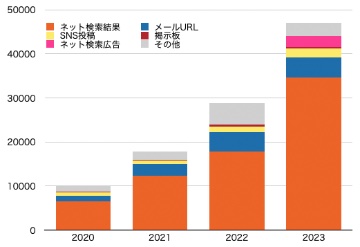
悪質ECサイトを認知したきっかけ(グラフ:JC3の発表をもとに独自に作成)
通報を受けた際、どのようにそのショッピングサイトを認知したか尋ねたところ、「インターネット検索結果」が3万4639件で最多。17777件だった前年から約2倍へと大幅に拡大している。「インターネット検索広告」との回答も2518件あった。
「メールに記述されていたURL」が4551件、「XなどのSNS投稿」が2028件、「掲示板などの投稿」が325件で続いている。
悪質サイトを利用してしまったとの通報において、選択した代金の支払い方法を聞いたところ、「銀行振込」が3795件、「クレジットカード決済」が1279件、「その他」が1461件だった。
(Security NEXT - 2024/06/10 )
 ツイート
関連リンク
PR
関連記事
「macOS」にセキュリティ更新 - 300件弱の脆弱性に対応
49システムで情報流出、横展開など確認 - ユミルリンク
「Chrome」で脆弱性52件を修正 - 4件が「クリティカル」
「Brotli」や「Adobe Commerce」「Magento」の脆弱性悪用を確認 - 米当局が注意喚起
婚活イベントで申込者情報を誤公開、開催中止に - 岡山県
バンナム子会社に不正アクセス - 「一番くじONLINE」配送情報が流出か
「PHP2Shell」「HTTP2Shell」のいずれも影響 - 「PAN-OS」の修正版が順次公開
「PowerShell」に「Brotli」脆弱性を解消するアップデート
GMOに身代金要求 - ランサム攻撃や情報公開を行うと脅迫
Windows版「PHP」にアップデート - 同梱「Brotli」を更新


