

フィッシングURLが前月比約84%増 - 使い捨てURLを悪用
フィッシング攻撃に悪用されたブランドは、前月から17件増加して87件。
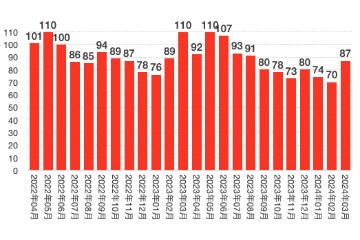
フィッシングに悪用されたブランド件数推移(グラフ:フィ対協の発表をもとに独自に作成)
業種を見ると「クレジット、信販関連」と「金融関連」がそれぞれ15件、「通信事業者、メールサービス関連」が9件、「オンラインサービス関連」「EC関連」「仮想通貨関連」がいずれも6件だった。
具体的なブランドを見ると、「東京電力」と「Amazon」をかたるケースが増加しており、いずれも約15.9%にのぼる。次いで報告が多い「イオンカード「住友カード」「メルカリ」「ETC利用照会サービス」の4ブランドを加えると全体の約66.7%にのぼる。1000件以上の報告があったブランドは15件あり、これらの合計で全体の約90.5%を占めた。
同協議会の調査用メールアドレスに着信したフィッシングメールのうち、送信元として正規のドメインを偽装した「なりすましメール」は約37.4%。前月の約22.8%から14.6ポイント増加している。
このうち約8.5%は送信ドメイン認証技術「DMARC」で受信の拒否や隔離が可能だった。「DMARC」のポリシーが「none」とされていたり、「DMARC」そのものが設定されていなかったものは約28.9%。前月の約12.0%から大幅に割合が増えている。
独自ドメインを用いたメールは約62.6%で、前月の約77.2%から14.6ポイント減少した。そのうち約23.7%が「DMARC」認証に成功している。また約72.8%については逆引きが設定されていないIPアドレスから送信されていた。

(Security NEXT - 2024/04/12 )
 ツイート
関連リンク
PR
関連記事
精神保健福祉センターで申請書類を紛失 - 愛知県
電力・ガス取引監視等委員会の関連サイトに攻撃 - 経産省
アプリの管理システムが侵害、会員情報流出 - 松屋
ヤマハ製ルータ「NWR100」にコマンド実行など複数脆弱性
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
LinuxカーネルやVMware ESXの脆弱性、悪用を確認 - 米当局
米当局、Ciscoセキュリティ製品と「GitLab」の脆弱性悪用に警鐘
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も


