

初期侵入から平均62分で横展開を開始 - わずか2分のケースも
2023年はクラウド環境にも影響を及ぼすインシデントが前年から75%増となった。
管理ツールやAPIなどが用意されているクラウドサービスにおいて攻撃者がこれら機能を悪用するなど、あえてクラウドサービスを標的とした攻撃が110%増と目立って増加。クラウド環境が影響を受けたインシデントの約3分の1を占めている。
また金銭を目的とした犯罪グループにおいて初期侵入からネットワーク内に横展開するまでの「平均ブレイクアウトタイム」は62分だった。前年の84分から20分短縮している。
同社が検知したもっとも早いケースでは、2分7秒後にラテラルムーブメントを開始していた。最終的に実行には至らなかったものの、2分57秒後にランサムウェアが攻撃対象の環境へドロップされたケースもある。
また初期侵入に悪用される「アクセス情報」がダークウェブ上で売買されるケースも増加しており、売買を持ちかける広告2992件を確認した。前年から約2割増となっている。
こうした広告は米国に集中しており、カナダや欧州、インド、東南アジア、南米の一部でも確認されているが、日本国内における目立った広告掲載は確認されていない。
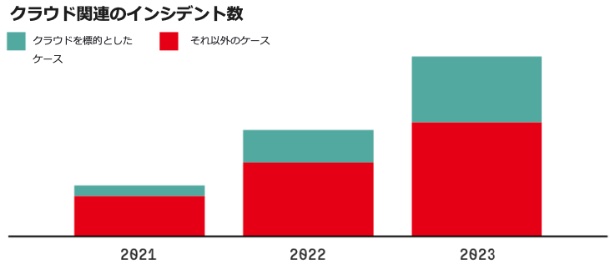
クラウド関連のインシデント数。あえてクラウドを標的とするケースが年々増加している(グラフ:CrowdStrike)

(Security NEXT - 2024/03/29 )
 ツイート
関連リンク
PR
関連記事
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
管理製品「SonicWall GMS」に深刻な脆弱性 - 修正版提供なし
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
ECサイトに不正アクセス、会員情報流出 - フィギュアメーカー
外務省のネットワークで侵害 - 個人情報流出の可能性
アイリスオーヤマ通販サイトで侵害 - 詳細を調査
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA
QNAP、脆弱性「PHP2Shell」へ順次対応 - 「NDR」向け更新は準備中


