

1月のフィッシング、独自ドメイン使用する送信元メアドが増加
フィッシング対策協議会によると、1月はフィッシング攻撃の報告が減少する一方、悪用されたURLが増加した。また調査用メールアドレスへ着信したフィッシングメールにおいて、送信元に独自ドメインを用いるケースが増加している。
同協議会によれば、同月に寄せられたフィッシング攻撃の報告は8万5827件。前月の9万792件から5.5%減となった。1日あたり2768.6件の報告が寄せられている。
一方、フィッシングサイトに悪用されたURLは1万9486件。前月の1万7172件を13.5%上回り、1万678件となった2023年11月以降増加が続いている。1日あたりに換算すると628.6件。
URLが増加した背景には、短縮URLや「Cloudflare Workers」で付与できるサブドメインを、フィッシングメールに記載する使い捨てリダイレクト用URLとして悪用するケースが増加しており、URLの約61.4%を占めているという。
フィッシングサイトに悪用されたトップレベルドメインとしては、「.com」が約70.2%で前月に引き続き最多だった。次いで「.cn」が多く約10.6%、「.dev」が約7.6%、「.ly」が約3.1%、「.ru」が約2.4%、「.id」が約2.0%で続いている。
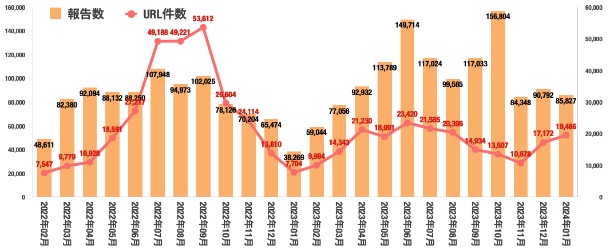
フィッシングの報告件数と悪用されたURL件数の推移(グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2024/02/15 )
 ツイート
関連リンク
PR
関連記事
手術画像を保存した記録媒体を紛失 - さいたま市民医療センター
ECサイトの会員管理システムで個人情報が流出 - ノジマ
問い合わせフォーム利用者などの個人情報が流出 - ヤクルト
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA


