

フィッシングの報告が増加、悪用されたURLは大幅減
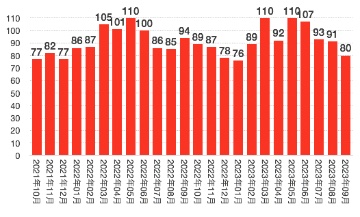
フィッシング攻撃に悪用されたブランドの件数推移(グラフ:フィ対協の発表をもとに独自に作成)
悪用されたブランドは、前月比11件減となる80件。業種としては「クレジットや信販会社」が17件、「通信事業者とメールサービス関連」が13件、「金融関連」が11件と続く。
「配送関連」が6件、「EC関連」と「オンラインサービス関連」がそれぞれ5件となっている。
個別のブランドを見ると、「Amazon」をかたるフィッシングが約40.8%。次いで「ETC利用照会サービス」「三井住友カード」「Apple」「マイナポイント事務局」が多く、上位5ブランドで約71.3%にのぼる。また17件のブランドで1000件を超える報告が寄せられており、これらで全体の約93.8%を占めた。
9月はマイナポイントの申込期限にあたり、「マイナポイント事務局」を装うフィッシング攻撃の被害相談が寄せられたほか、Appleなど新製品の発売に便乗したと見られる攻撃も発生している。
同協議会が調査のため用意したメールアドレスに着信したフィッシングメールのうち、約27.8%については、独自ドメインが使われるなど、送信ドメイン認証では判別ができないメールだった。
全体に占める割合としても前月の約23.8%からやや増加している。迷惑メールフィルタの回避を狙い、「DMARC」を設定した独自ドメインで「なりすましメール」を送信するケースも増えているという。


(Security NEXT - 2023/10/10 )
 ツイート
関連リンク
PR
関連記事
アプリ会員の個人情報が流出、詳細を調査 - バーガーキング
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
ECアプリに不正アクセス、会員情報流出の可能性 - アエナ
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
組織で相次ぐ情報流出、IPAが特別相談窓口 - 被害疑わしき段階でも相談可
会員情報約2252万件が流出した可能性 - ソースネクスト
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
システムから取引先や従業員の情報が流出 - 戸田建設


