

フィッシングの報告が増加、悪用されたURLは大幅減
9月のフィッシング攻撃に関する報告は、3カ月ぶりに増加してふたたび11万件を超えた。一方で悪用されたURLやブランドは減少している。
フィッシング対策協議会によれば、9月に報告を受けたフィッシング攻撃は11万7033件。前月の9万9585件から17.5%増加した。減少が2カ月続いたが、3カ月ぶりに増加に転じた。1日あたり3901.1件の報告が寄せられている。
フィッシングサイトに悪用されたURLは1万4934件。前月の2万396件から26.8%減となった。4月以降、1万9000件から2万3000件超のレンジで推移してきたがやや落ち着きを見せている。1日あたりに換算すると497.8件だった。
フィッシングサイトに悪用されたトップレベルドメインを見ると、「.com」が約53.3%と突出しており、ついで「.cn」が約14.7%と目立つ。さらに「.cc(約5.5%)」「.xyz(約4.5%)」「.top(約3.4%)」「.shop(約2.6%)」「.cfd(約2.3%)」が続き、約1.7%では「.jp」が悪用されていた。
送信元のIPアドレスを見ると、中国の通信事業者から配信されたものが約86.1%で依然として多い。またPTRレコード設定がされていないIPアドレスからの送信が約94.1%を占めた。
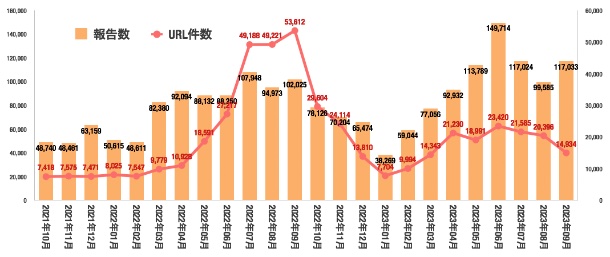
フィッシングの報告と悪用されたURLの推移(グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2023/10/10 )
 ツイート
関連リンク
PR
関連記事
精神保健福祉センターで申請書類を紛失 - 愛知県
電力・ガス取引監視等委員会の関連サイトに攻撃 - 経産省
アプリの管理システムが侵害、会員情報流出 - 松屋
ヤマハ製ルータ「NWR100」にコマンド実行など複数脆弱性
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
LinuxカーネルやVMware ESXの脆弱性、悪用を確認 - 米当局
米当局、Ciscoセキュリティ製品と「GitLab」の脆弱性悪用に警鐘
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も


