

「SLP」に反射攻撃のおそれ、早急にアクセス制限を - 最大2200倍に増幅
「サービスロケーションプロトコル(SLP)」が、リフレクション攻撃に悪用されるおそれがあることがわかった。増幅率も高く、早急にSLPサービスに対する外部アクセスを制限するよう注意が呼びかけられている。
「SLP」は、ネットワークにおいて相互にシステムを検出し、通信できるようにするプロトコル。UDP 427番ポートが利用されている。リクエスト元のIPアドレスを偽装し、攻撃対象へ大量のUDPトラフィックを送りつけることができるリフレクション攻撃に同プロトコルを利用できることが明らかとなったもの。
今回の問題について共同で研究を行なったBitsightおよびCuresecの研究者は、「SLP」を単なるリフレクション攻撃に利用した場合、増幅率は大きくても12倍程度だが、SLPへサービスを登録することで増幅率が格段に増加すると指摘。
多くのSLPサービスではリモートより認証なしに任意のサービスを登録することができ、29バイトのリクエストに対して約65000バイトを応答させることも可能で、最大2200倍とこれまで報告されているリフレクション攻撃のなかでも高い増幅率になると説明している。
調査を行なった2023年2月時点でグローバルにおいて2000を超える組織で5万4000超のインスタンスが公開されていたという。具体的には、「VMware ESXi」をはじめ、コニカミノルタ製プリンタ、Planex製ルータ、IBMの統合管理モジュール(IMM)、Super Micro ComputerのIPMIユーティリティだった。
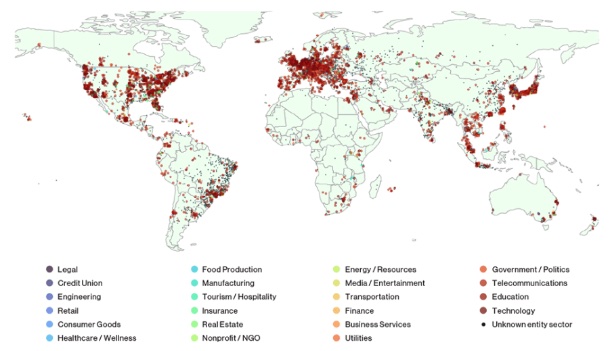
影響を受けるSLPサービスが公開されていたIPアドレスの地域やサービスセクター(画像:Bitsight)

(Security NEXT - 2023/04/27 )
 ツイート
関連リンク
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
米セキュリティ当局、悪用確認済み脆弱性6件に注意喚起
「無印良品」のアプリやネットストアで重なる侵害被害
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
認証情報が漏洩、GitHub環境に不正アクセス - CSC
9月はフィッシングの報告、URLともに増加
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性


