

オンラインバンキング不正送金被害、2月以降増加の兆し
警察庁と金融庁は、オンラインバンキングの不正送金被害が2月以降増加傾向にあるとして注意喚起を行なった。3月には約5億円の被害が発生している。
同庁によれば、オンラインバンキングの不正送金被害は、2022年8月下旬から9月にかけて一時大きく増加。9月に554件、4億1400万円の被害が確認された。その後は1カ月あたり100件前後、被害額も1億5000万円前後で推移したが、2023年2月より再び増加傾向を見せている。
年明け1月は発生件数が17件、被害額が約4600万円と半年ぶりの水準まで落ち着いたが、2月は一転して111件、約2億6800万円と大幅に増加。3月はさらに上回る381件、約5億300万円の被害が発生し、被害額ベースでは2022年8月の4億1400万円を上回った。
3月よりやや鈍化したものの、4月に入ってからも引き続き被害が発生しており、14日の時点で120件、約1億8800万円の被害が発生している。
被害の多くは金融機関を装うフィッシング攻撃に起因すると見ており、メールやSMS(ショートメッセージサービス)のリンクより誘導されたサイトに「ID」「パスワード」などを入力しないよう注意を呼びかけている。
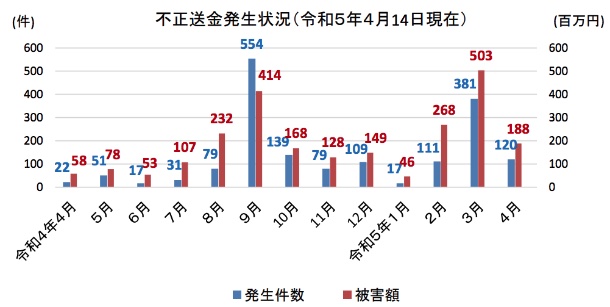
不正送金の発生状況(グラフ:警察庁)
(Security NEXT - 2023/04/25 )
 ツイート
関連リンク
PR
関連記事
電力・ガス取引監視等委員会の関連サイトに攻撃 - 経産省
アプリの管理システムが侵害、会員情報流出 - 松屋
ヤマハ製ルータ「NWR100」にコマンド実行など複数脆弱性
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
LinuxカーネルやVMware ESXの脆弱性、悪用を確認 - 米当局
米当局、Ciscoセキュリティ製品と「GitLab」の脆弱性悪用に警鐘
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
会員サイトやアプリにPWリスト攻撃 - 富士急ハイランド


