

輸送中であるかのように演出 - 「佐川急便」装うフィッシングに注意
フィッシング対策協議会は、「佐川急便」を装うフィッシング攻撃の報告を受けているとして注意喚起を行った。
荷物の配達通知を装うフィッシング攻撃が発生しているもの。メールの本文では「重要な荷物が届いたが、荷物に不備があり、受取人と連絡が取れなかった」などと説明。
「受取人であるか確認したい」などとしてリンクからアクセスを促す一方で、48時間以内に確認が取れない場合は荷物を返却するなどと不安を煽っていた。
誘導先のフィッシングサイトでは、「お届け予定日」などとして具体的な日付や配送ルートを記載し、あたかも輸送中であるかのように演出。氏名や生年月日、住所、電話番号、メールアドレスのほか、クレジットカード情報などを入力させようとしていた。
3月15日の時点でフィッシングサイトの稼働が確認されており、同協議会では閉鎖に向けてJPCERTコーディネーションセンターへ調査を依頼。類似したフィッシング攻撃に注意するよう呼びかけている。
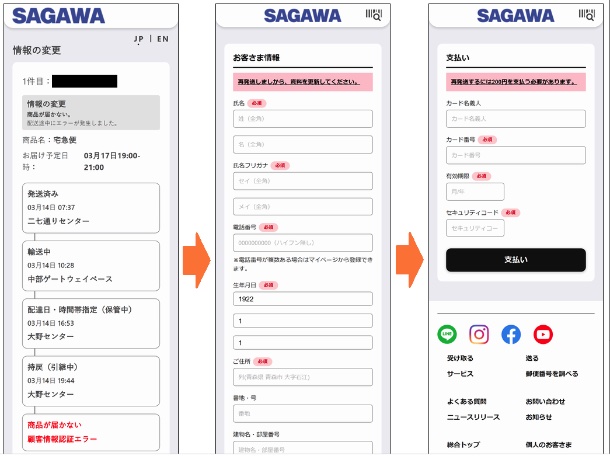
今回確認されたフィッシングサイトの一部。配送ルートなどを記載し、本物であるかのように装っていた(画像:フィ対協)
(Security NEXT - 2023/03/15 )
 ツイート
関連リンク
PR
関連記事
「Firefox 160」が公開 - 99件の脆弱性に対応
自治会長の住所を誤記載、別人宛に発送 - 東京都
ネット印刷サービス「ラクスル」で侵害 - 個人情報や印刷データが流出か
SAPが月例セキュリティ更新 - 「クリティカル」9件
Apple、macOSの脆弱性8件を修正 - 「iMessage」覗き見などに対応
米セキュリティ当局、悪用確認済み脆弱性6件に注意喚起
MS、月例更新で脆弱性1000件超に対応 - 一部で悪用確認
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「FortiOS」に複数の脆弱性 - 3件が重要度「クリティカル」
Windows版「Zoom Workplace」に脆弱性 - 「クリティカル」も


