

フィッシングURLが大幅減 - 10カ月ぶりに1万件下回る
フィッシングサイトに悪用されたトップレベルドメインとしては、「.ly」が約36.6%で最多。「.com(約25.8%)」「.shop(約10.3%)」「.cn(約6.6%)」「.org(約5.7%)」「.top(約5.5%)」が続く。
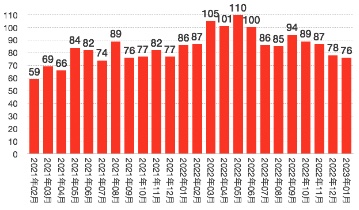
悪用されたブランド件数の推移(グラフ:フィ対協の発表をもとに独自に作成)
悪用されたブランドは、前月から2件減少して76件。クレジットカードや信販会社が19件、通信事業者やメールサービス関連が12件、金融関連が10件、EC系が7件だった。
「Amazon」をかたるケースは前月から減少したものの、報告数全体の約44.6%にのぼる。次いで報告が多い「ETC 利用照会サービス」「セゾンカード」「PayPayカード」をあわせると、全体の約67.6%を占めた。
同月は、フィッシングサイトのURLをQRコードにしてメールに埋め込んだフィッシングメールの報告も、1000件以上が寄せられた。
フィッシングメールからキャッシュレス決済の正規サービスへ誘導し、送金させる手口の報告も目立っている。


(Security NEXT - 2023/02/08 )
 ツイート
関連リンク
PR
関連記事
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
LinuxカーネルやVMware ESXの脆弱性、悪用を確認 - 米当局
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
複数予約サイトで侵害、顧客情報が流出か - 楽天トラベル
「So-net」の会員DB侵害、個人情報流出を確認
婚活情報ポータルサイトに無関係の個人情報 - 愛知県
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正


