

フィッシングURLが大幅減 - 10カ月ぶりに1万件下回る
フィッシング攻撃の報告やURL件数の減少傾向が続いている。2023年1月はいずれも前月から約4割減となり、URLに関しては10カ月ぶりに1万件の大台を割り込んだ。
フィッシング対策協議会によれば、1月に報告を受けたフィッシング攻撃は、前月の6万5474件を大きく下回り3万8269件だった。1日あたり約1234.5件の報告が寄せられた計算となる。4カ月連続で減少しており、3万件台となったのは、2021年7月から18カ月ぶり。
同月にフィッシングサイトに用いられたURLは、重複を除くと7704件。前月の1万3810件から約44.2%減と大幅に縮小した。
2022年4月にはじめて1万件を突破し、6月以降は2万件から5万件の高水準で推移したが、9月をピークにこちらも4カ月連続で減少。10カ月ぶりに1万件を割り込んだ。1日平均は約248.5件で、前月の約445.5件を大きく下回っている。
前月に引き続き、短縮URLやダイナミックDNSサービス経由で誘導する手口も多く、約42.1%にのぼる。Googl翻訳の正規URL経由で誘導する手口も引き続き報告された。
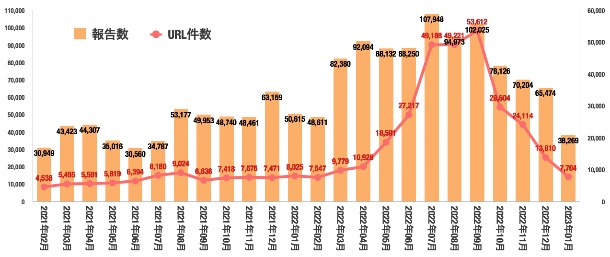
フィッシングの報告やURLの推移(グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2023/02/08 )
 ツイート
関連リンク
PR
関連記事
採用内定式の案内メールを誤送信、メアド流出 - 江戸川区
GMO「デスクトップクラウド」で侵害 - 利用者から金融口座の不正操作報告
「Apache Tomcat」に脆弱性8件 - 「クリティカル」評価の脆弱性も
運用環境に第三者が不正侵入、1年以上前の痕跡も - デジタルアーツ
「CAPCOM ID」で情報流出、パスワードの不正変更も - カプコン
Android版「Firefox」に暗号関連の脆弱性 - 修正版が公開
「Splunk Enterprise」に複数の脆弱性 - 修正版が公開
「PHP」脆弱性、2024年に兆候把握も修正難航 - 公開前に混乱
「PHP」に2件の深刻なRCE脆弱性 - アップデートを公開
「LiteLLM」に不正プログラム混入 - 認証情報漏洩やコード実行のおそれ


