

書き溜めたメモが消える!? - 「自動退会処理」とだます「Evernote」のフィッシングに注意
メモの管理が行えるクラウドサービス「Evernote」の利用者を狙ったフィッシング攻撃が確認されている。アカウントを自動退会処理するなどと不安を煽り、偽サイトへ誘導して情報をだまし取ろうとしていた。
注意喚起を行ったフィッシング対策協議会によると、最後にログインした日から2年以上ログインを確認できないアカウントに対し、6月25日より順次自動的に退会処理を行う、などと不安を煽り、偽サイトへ誘導するフィッシング攻撃が確認されたもの。
フィッシングサイトでは、アカウント情報をはじめ、クレジットカード情報、電話番号などの個人情報を詐取しようとしていた。
6月22日の時点でフィッシングサイトの稼働が確認されており、同協議会では閉鎖に向けてJPCERTコーディネーションセンターへ調査を依頼。類似した攻撃が発生するおそれもあるとして注意を呼びかけた。
「自動退会処理」を口実に不安を煽るフィッシングの手口は、3月ごろより確認されている。当初は「えきねっと」の利用者を狙ったものだったが、同ブランド以外にも拡大しつつある。
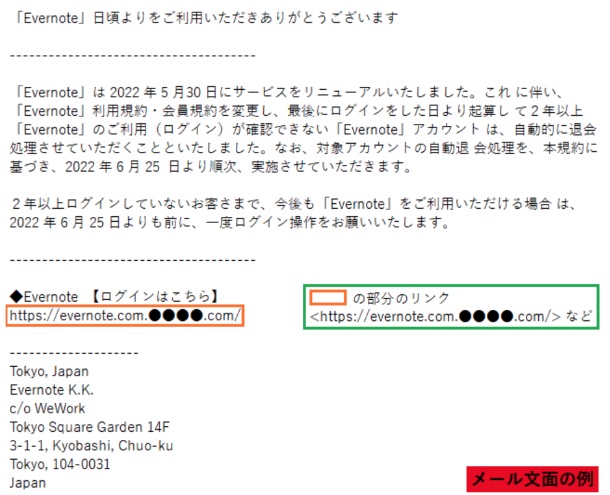
フィッシングメールの文面(画像:フィ対協)

(Security NEXT - 2022/06/22 )
 ツイート
関連リンク
PR
関連記事
不正アクセスでサイト改ざん、内部に個人情報 - コンサル会社
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
個人情報含む書類を民生委員の家族が誤廃棄 - 富津市
個人情報や非開示情報含むUSBメモリを紛失 - 医薬品医療機器総合機構
SynologyのNAS向けOSに深刻な脆弱性 - 修正版を提供
前回からわずか2日、「Chrome」が更新 - 「クリティカル」脆弱性を解消
セキュリティリリース「WordPress 7.1.1」が公開 - 脆弱性を解消
Ciscoのファイアウォール製品に多数の脆弱性 - 一部で悪用も
DB管理ツール「pgAdmin 4」に複数の脆弱性 - 修正版が公開
「pgAdmin 4」に深刻な脆弱性 - 前回修正の不備も


