

「Log4Shell」攻撃、対象ポートが拡大中 - 警察庁観測
ログ記録ライブラリ「Apache Log4j」に深刻な脆弱性「Log4Shell」が明らかとなった問題で、警察庁は攻撃の観測動向を公開した。攻撃対象ポートが拡大している。
「Apache Log4j」にリモートより攻撃が可能となる脆弱性「CVE-2021-44228」や「CVE-2021-45046」が見つかり、すでに悪用が確認されているが、警察庁が全国の警察施設に設置したセンサーの観測動向について取りまとめたもの。
脆弱性を悪用する攻撃は、実証コード(PoC)が公開された12月10日より観測されており、12日には1センサーあたり50件を超え、15日には1センサーあたり100件以上のアクセスがあった。今後さらなる増加も懸念される。
攻撃対象も当初はTCP 80番ポートが狙われていたが、翌11日にはTCP 8080番ポートも標的となった。その後も徐々に対象ポートを拡大し、12月15日に入ってからはTCP 81番ポートやTCP 8089番ポートのほか、「Apache Solr」で利用するTCP 8983番ポート、海外製ルータで用いられるTCP 7547番ポートなどへのアクセスもコンスタントに観測されている。
同庁は、攻撃パケットにおいてウェブアプリケーションファイアウォール(WAF)などの定義ファイルによる検知を回避する動きもあると指摘。別の対策も検討するよう呼びかけている。
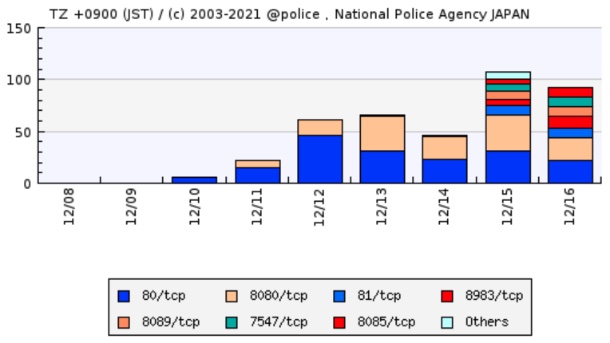
12月16日12時時点における1センサーあたりの平均攻撃数(グラフ:警察庁)
(Security NEXT - 2021/12/16 )
 ツイート
関連リンク
PR
関連記事
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
従業員情報含むファイルをメールで誤送信 - 三菱ガス化学
防災製品部の出荷管理システムで侵害か - 古河電工グループ会社
太陽光発電遠隔監視サービスで侵害 - ポイント不正交換も
宝くじサイトやアプリに不正ログイン - パスワード不正変更も
証券会社かたる「フィッシング」 - 情報流出の通知なども偽装
「GitLab」に37件の脆弱性 - 重要度「High」が4件


