

「Log4Shell」の悪用、国内でも多数検知 - 国内で被害も
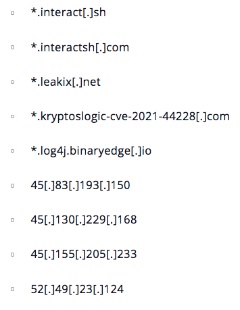
ラックが確認した通信先のドメインやIPアドレス
攻撃を受けたホストから外部ホストに対する不審な通信についても検知した。「IoC(Indicators of Compromise)」情報として同社は通信先となっていた5件のドメインと、IPアドレス4件を公開。ドメインについてはサブドメインに任意の文字列が追加されている。
件数や具体的な内容などは明らかにしていないが、国内において実際に被害が出ているケースも確認されているという。至急対策を講じる必要があると同社では訴えている。
影響を受けるソフトウェアを利用している場合は、すみやかに最新版へ更新することを推奨。すでに攻撃を受けている可能性も踏まえ、影響を受けた環境で不審なファイルやプロセスがないか、通信先として判明しているドメインの名前解決を試みたログ、意図しない「LDAP」や「RMI」あての通信が行われていないかログを確認することなどをアドバイス。
ファイアウォールやプロキシサーバを調査することで攻撃の痕跡などを発見できる場合があると述べた。
またこうした状況は、国内だけでなくグローバルで生じているとして、海外の関連会社における対策もあわせて実施するよう求めている。

(Security NEXT - 2021/12/14 )
 ツイート
PR
関連記事
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正


