

「Log4Shell」の悪用、国内でも多数検知 - 国内で被害も
広く活用されているログ記録ライブラリ「Apache Log4j」に深刻な脆弱性「Log4Shell」が明らかとなった問題で、国内においても脆弱性を悪用した通信が多数観測されている。
問題の脆弱性「CVE-2021-44228」は、ログ処理に問題があり、リモートよりコードを実行されるおそれがある脆弱性。12月9日に公開され、12月10日には実証コード(PoC)が登場した。同ライブラリを組み込んだ製品、サービスなど多くの製品に影響が及んでいる。
国内においてSOCを運用するラックでは、脅威インテリジェンスで12月10日に脆弱性の悪用を確認したことを受け、実証コードの調査を終えた11日深夜にオリジナルの定義ファイルをリリースした。以降多数の攻撃通信を検出している。
特定のドメインやIPアドレスへ通信するよう求めるもので、「LDAP」「DNS」「RMI」といったプロトコルが指定されていた。1時間あたり5千件前後から多いときには3万件弱の通信を検知している。
あくまでアナリストによる感触であると前置きした上で、これまで観測された通信の内容は、調査と見られるものが4割から5割、のこる5割から6割は脆弱性を悪用して実際に攻撃を展開するものだという。
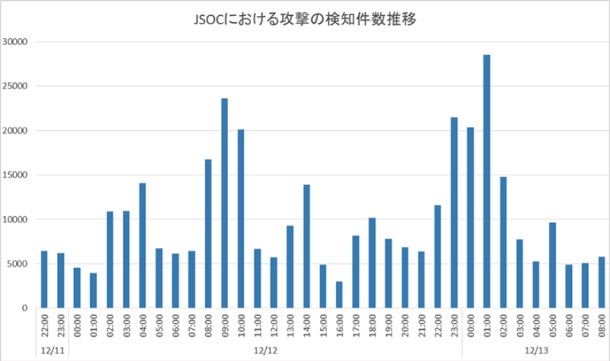
SOCにおける攻撃の検知状況(グラフ:ラック)

(Security NEXT - 2021/12/14 )
 ツイート
PR
関連記事
SynologyのNAS向けOSに深刻な脆弱性 - 修正版を提供
前回からわずか2日、「Chrome」が更新 - 「クリティカル」脆弱性を解消
セキュリティリリース「WordPress 7.1.1」が公開 - 脆弱性を解消
Ciscoのファイアウォール製品に多数の脆弱性 - 一部で悪用も
DB管理ツール「pgAdmin 4」に複数の脆弱性 - 修正版が公開
「pgAdmin 4」に深刻な脆弱性 - 前回修正の不備も
Mozilla、「Firefox 156」をリリース - 脆弱性73件に対応
隔離実行環境「Docker Sandboxes」に複数脆弱性 - 修正版を提供
「IBM Guardium Data Security Center」に脆弱性 - 早急に更新を
「Cisco ISE」に42件の脆弱性 - 複数の深刻な脆弱性、一部で悪用確認


