

「大丸松坂屋カード」のフィッシング - 偽利用明細メールで不安煽る
「大丸松坂屋カード」をかたるフィッシング攻撃が確認されたとして、フィッシング対策協議会が注意喚起を行った。
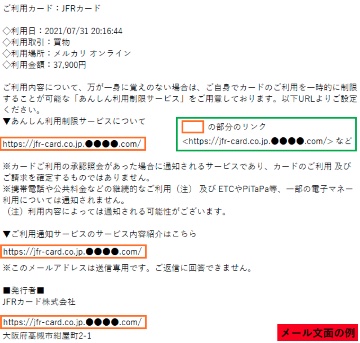
あたかも利用があったかのように見せかけ不安を煽るフィッシングメール(画像:フィ対協)
問題のフィッシングメールは「ご利用のお知らせ」という件名で送信されているもの。利用明細を装っており、7月31日20時過ぎにフリーマーケットアプリで利用があったなどとして金額を記載し、不安を煽っていた。
利用内容に身に覚えがない場合は、自身でカードの利用を一時的に制限できる「あんしん利用制限サービス」やカード利用の承認照会があった場合に通知される「ご利用通知サービス」を用意しているなどと説明し、メールに記載したリンクから偽サイトへ誘導していた。
誘導先のフィッシングサイトでは、IDやパスワードのほか、クレジットカード情報、生年月日、電話番号などをだまし取る。
8月3日の時点でフィッシングサイトの稼働が確認されており、閉鎖に向けて同協議会ではJPCERTコーディネーションセンターへ調査を依頼。類似したフィッシングメールや偽サイトに注意するよう求めている。
(Security NEXT - 2021/08/03 )
 ツイート
関連リンク
PR
関連記事
管理製品「SonicWall GMS」に深刻な脆弱性 - 修正版提供なし
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
ECサイトに不正アクセス、会員情報流出 - フィギュアメーカー
外務省のネットワークで侵害 - 個人情報流出の可能性
アイリスオーヤマ通販サイトで侵害 - 詳細を調査
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA
QNAP、脆弱性「PHP2Shell」へ順次対応 - 「NDR」向け更新は準備中
DB管理ツール「pgAdmin 4」に複数脆弱性 - 2件は「クリティカル」


