

同業者装いセキュ研究者に忍び寄るサイバー攻撃者 - 解析情報にワナも
セキュリティ研究者を標的とした攻撃キャンペーンが観測されている。同業者を装ったブログ投稿やSNSアカウントを通じて攻撃が展開されており、警戒が必要だ。
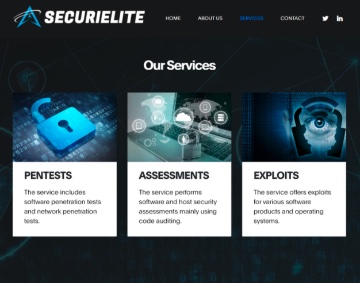
架空企業のウェブサイト。ペンテストサービスなどを展開しているなどと説明していた(画像:Google)
2020年後半ごろより攻撃活動が展開されているもので、攻撃キャンペーンには北朝鮮より支援を受ける攻撃グループ「ZINC」が関与しているものと見られる。
1月にGoogleとMicrosoftが報告したが、その後も偽装する組織や人物などを変化させ、活動を継続している模様だ。
1月に確認された攻撃では「br0vvnn[.]io」とのドメインを持つサイトでブログを展開。公開されたエクスプロイトについて分析する内容などを投稿し、「Twitter」などでも共有していた。
ブラウザよりリンクをクリックしたところ、マルウェアに感染したとされるケースもある。Chromeで未修正となっていた脆弱性が悪用されたと見られるが詳細はわかっていない。YouTubeへの動画投稿なども確認されているが、動画内で解説したエクスプロイトは偽物だったという。
また攻撃者は接触すると脆弱性研究の協力などを持ちかけ、ビルド済みの「VisualStudioプロジェクト」を提供していた。同プロジェクトには、悪意あるライブラリファイルが仕込まれており、攻撃者のコマンド&コントロールサーバに接続され、複数のマルウェアに感染するおそれがあった。

(Security NEXT - 2021/04/15 )
 ツイート
関連リンク
PR
関連記事
精神保健福祉センターで申請書類を紛失 - 愛知県
電力・ガス取引監視等委員会の関連サイトに攻撃 - 経産省
アプリの管理システムが侵害、会員情報流出 - 松屋
ヤマハ製ルータ「NWR100」にコマンド実行など複数脆弱性
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
LinuxカーネルやVMware ESXの脆弱性、悪用を確認 - 米当局
米当局、Ciscoセキュリティ製品と「GitLab」の脆弱性悪用に警鐘
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も


