

同業者装いセキュ研究者に忍び寄るサイバー攻撃者 - 解析情報にワナも
最近Googleが確認したキャンペーンでは、架空企業「SecuriElite」を偽装し、ウェブサイトを設置していた。「securielite[.]com」を含め、少なくとも13のドメインを所有していたという。
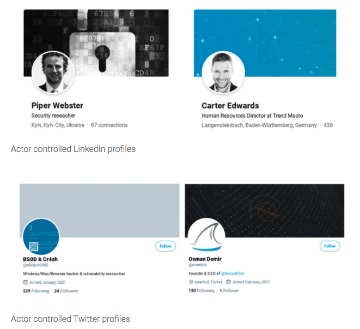
「Twitter」や「LinkedIn」で利用された偽アカウント(画像:Google)
さらに「Twitter」や「LinkedIn」では、企業アカウントにくわえて、同社関係者を装ったアカウントも展開。実在するセキュリティ企業へ転職したことを装うアカウントもあった。確認されたアカウントはいずれも閉鎖されている。
同グループは、「Twitter」や「LinkedIn」以外に、「Telegram」「Discord」「Keybase」といったコミュニケーションツールも活用していた。両社は攻撃で利用されたマルウェアのハッシュ値やIPアドレスなどIoC情報を公開している。
米サイバーセキュリティインフラストラクチャセキュリティ庁(CISA)も、複雑なソーシャルエンジニアリングが用いられているとして注意を喚起。信頼できないコードやウェブサイトを調査する場合、分離されたサンドボックス環境を活用するよう求めている。

(Security NEXT - 2021/04/15 )
 ツイート
関連リンク
PR
関連記事
2026年3Qのソフト製品の脆弱性届出 - スマホアプリが最多
過去利用した委託先メルマガシステムが侵害 - JP労組
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起
「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み
先週注目された記事(2026年11月8日〜2026年11月14日)


