

10月中旬よりWPプラグイン「File Manager」の探索行為が増加
「WordPress」向けプラグイン「File Manager」に深刻な脆弱性が見つかった問題で、10月中旬より脆弱な環境を探索していると見られるアクセスの増加が観測されている。脆弱性に対する攻撃も発生しており、注意が必要だ。
同ソフトウェアは、コンテンツマネジメントシステム(CMS)の「WordPress」にファイルの管理機能を追加するプラグイン。認証なしにファイルを特定ディレクトリにアップロードし、任意のコードが実行可能となる脆弱性「CVE-2020-25213」が9月に判明している。
警察庁によると、同庁では9月10日、11日に同脆弱性に対するアクセスを観測。さらに10月13日以降、プラグインに関する説明が記載された「ReadMe」ファイルを読み取るアクセスが増加した。動作するプラグインのバージョンについて調査を行っている可能性がある。また件数は少ないものの、実際に脆弱性の悪用を試みるアクセスも見られたという。
同脆弱性に関しては、ゼロデイ攻撃も確認されており、その後国内においても被害報告が行われている。
脆弱性へ対処した「同6.9」は、9月にリリースされており、あらためて同庁ではアップデートを呼びかけた。また、同脆弱性が未修正だった場合、すでに攻撃を受けている可能性があるとして、アップデートだけでなく、意図しないファイルの設置や外部との通信などが行われていないか確認するよう求めている。
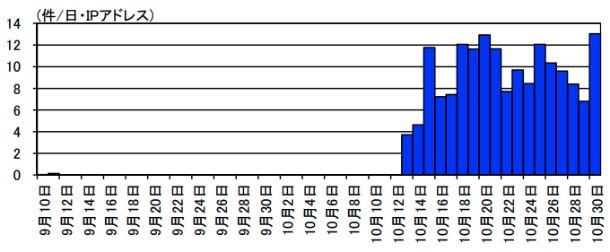
「File Manager」を対象としたアクセスの推移(グラフ:警察庁)
(Security NEXT - 2020/11/24 )
 ツイート
関連リンク
PR
関連記事
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
「Ruby on Rails」にアップデート - 脆弱性21件を修正
IBMの音声処理製品に深刻な脆弱性 - 任意コード実行のおそれ
「Firefox」のレイアウト処理に脆弱性 - 「同159.0.1」で修正


