

SonicWall製品のVPNに深刻な脆弱性 - 約80万台に影響か
SonicWallのセキュリティアプライアンス製品に深刻な脆弱性が明らかとなった。問題の脆弱性は外部へ公開されるVPNポータルに存在しており、早急な対応が求められる。
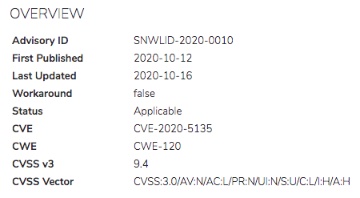
脆弱性の概要(表:SonicWall)
同社製品に搭載されているOS「SonicOS」のHTTPコンポーネントに、脆弱性「CVE-2020-5135」が明らかとなったもの。細工したHTTPリクエストにより、スタックベースのバッファオーバーフローが生じるおそれがある。
インターネット上へ公開されている「SSL VPN」のポータルや製品の管理画面に対して、認証なしに脆弱性を攻撃することが可能。脆弱性を悪用されるとサービス拒否が生じるほか、リモートよりコードを実行される可能性もあるという。
Tripwireの研究者が発見したもので、共通脆弱性評価システム「CVSSv3」のベーススコアは「9.4」で、重要度はもっとも高い「クリティカル(Critical)」とレーティングされている。Tripwireが影響を受けるホストについて、脆弱性検索サイトの「Shodan」で検索したところ79万5357件が見つかったという。

(Security NEXT - 2020/10/19 )
 ツイート
PR
関連記事
QNAP、脆弱性「PHP2Shell」へ順次対応 - 「NDR」向け更新は準備中
DB管理ツール「pgAdmin 4」に複数脆弱性 - 2件は「クリティカル」
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要


