

「ZeroShell」に対する脆弱性攻撃、国内でも観測
ルータやファイアウォールといった機能を提供するLinuxディストリビューション「ZeroShell」において、既知の脆弱性を狙った攻撃が国内でも7月中旬ごろより観測されている。
約1年前に認証なしにリモートよりコマンドの実行が可能となる「CVE-2019-12725」が明らかとなり、修正プログラムが提供されているが、警察庁によれば同脆弱性を狙った攻撃を7月16日ごろより観測しているという。同様の傾向はSANS Instituteの研究者も観測しており、注意を呼びかけていた。
同庁によると、今回観測された通信では、外部サーバからシェルスクリプトをダウンロードして実行を試みるもので、シェルスクリプトを実行されるとさらに「Mirai」の亜種など外部より別のプログラムをダウンロードし、実行しようとするという。
同庁では、「ZeroShell」の利用者に対してアップデートの実施やアクセスの制御など、対策を講じるよう呼びかけるとともに、脆弱なバージョンを利用している場合はすでに攻撃を受け、侵害されているおそれもあるとして意図しないプログラムが動作したり、外部との通信が行われていないか、確認するよう注意を呼びかけている。
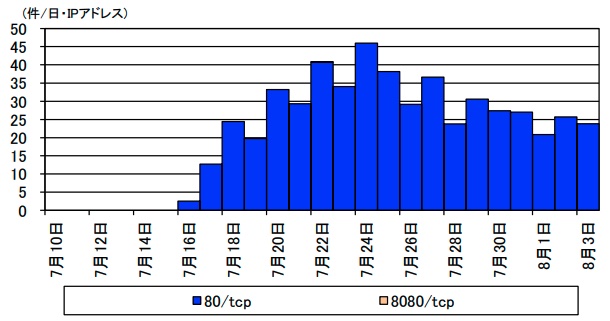
「ZeroShell」の既知脆弱性に対するアクセス動向(グラフ:警察庁)
(Security NEXT - 2020/08/11 )
 ツイート
関連リンク
PR
関連記事
「Splunk SOAR」に複数のRCE脆弱性 - アップデートを提供
「WatchGuard」のログ管理ソフトに脆弱性 - クリティカルも
「VMware vCenter」に認証回避の脆弱性 - ゼロデイ攻撃も
「PHP」に複数の「クリティカル」脆弱性 - アップデートを公開
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開


