

ビデオ会議システムやルータへの脆弱性攻撃を国内で観測 - 警察庁
さらに同庁ではファイアウォールやVPN機能などを備えたDrayTek製ルータ「Vigorシリーズ」の脆弱性「CVE-2020-8515」を悪用した攻撃も確認している。
3月30日にPoCが公開され、翌31日には脆弱性を悪用した攻撃が開始された。同庁が攻撃元IPアドレスを調査したところ、IP-PBXのログイン画面が確認されたという。
またインド製のGPONルータの脆弱性を狙って「Mirai」亜種の感染を試みるアクセスや、台湾製NASなどを狙った攻撃なども観測。IoT機器を踏み台として、別のIoT機器を侵害する攻撃の連鎖が生じている。
同庁は、インターネットへ接続する機器において、初期設定パスワードを安全なパスワードへ変更したり、適切にアクセス制限などを行うよう注意を喚起。
製造元の脆弱性情報を確認し、必要に応じてファームウェアのアップデートなどを実施するよう呼びかけるとともに、ベンダーによるサポートが終了した機器については、サポートが提供されている機器へ置き換えるよう求めている。
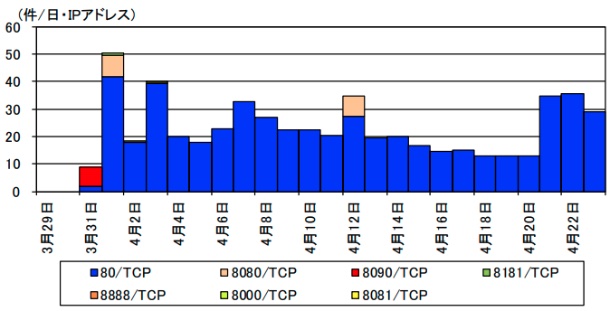
脆弱性「CVE-2020-8515」の悪用を試みたアクセスの推移(グラフ:警察庁)

(Security NEXT - 2020/04/30 )
 ツイート
関連リンク
PR
関連記事
「Next.js」の画像生成モジュールにRCEにつながる脆弱性
Adobe、7件のセキュリティアドバイザリを公開
「PHP」に複数の脆弱性 - セキュリティアップデートが公開
「ServiceNow AI Platform」にSQLiなど複数脆弱性 - 修正版を提供
MSP向け管理ツール「ManageEngine OpManager MSP」に深刻な脆弱性 - 8月に修正済み
米CISA、「Adobe Commerce」「WSO2」の脆弱性悪用を警告
ウェブサーバ「nginx」の「HTTP/3」モジュールに脆弱性
「Apache Tomcat」のアップデートで脆弱性12件を解消
「NVIDIA Infrastructure Controller」に複数の脆弱性 - 「クリティカル」も
「Chrome 154」公開、108件のセキュリティ修正 - 「クリティカル」が11件


