

ビデオ会議システムやルータへの脆弱性攻撃を国内で観測 - 警察庁
ビデオ会議などの機能を提供するGrandstream Networks製のIP-PBXやDrayTek製ルータに深刻な脆弱性が見つかった問題で、実際に悪用しようと試みるアクセスが国内で観測されている。
Grandstreamの「UCM6200シリーズ」では、認証を必要とすることなく、root権限でコマンドの実行が可能となるSQLインジェクションの脆弱性「CVE-2020-5722」など複数の脆弱性が判明し、すでに「実証コード(PoC)」が公開されている。
警察庁によれば、同庁が設置するセンサーにおいて、3月30日ごろより同脆弱性を悪用したアクセスの増加を観測。機器へバックドアをダウンロードさせる攻撃だったという。
攻撃元のIPアドレスを調べたところ、ルータのログイン画面が表示される状態で、すでに乗っ取られた機器が踏み台として悪用されたものと見られる。
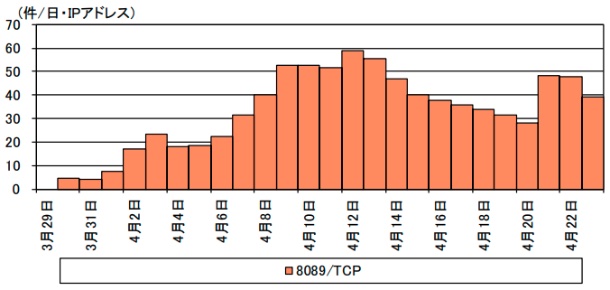
脆弱性「CVE-2020-5722」の悪用を試みたアクセスの推移(グラフ:警察庁)

(Security NEXT - 2020/04/30 )
 ツイート
関連リンク
PR
関連記事
「Next.js」の画像生成モジュールにRCEにつながる脆弱性
Adobe、7件のセキュリティアドバイザリを公開
「PHP」に複数の脆弱性 - セキュリティアップデートが公開
「ServiceNow AI Platform」にSQLiなど複数脆弱性 - 修正版を提供
MSP向け管理ツール「ManageEngine OpManager MSP」に深刻な脆弱性 - 8月に修正済み
米CISA、「Adobe Commerce」「WSO2」の脆弱性悪用を警告
ウェブサーバ「nginx」の「HTTP/3」モジュールに脆弱性
「Apache Tomcat」のアップデートで脆弱性12件を解消
「NVIDIA Infrastructure Controller」に複数の脆弱性 - 「クリティカル」も
「Chrome 154」公開、108件のセキュリティ修正 - 「クリティカル」が11件


