

MSが4月の月例パッチ、脆弱性113件を修正 - すでに3件で悪用
マイクロソフトは、複数の脆弱性を修正する2020年4月の月例セキュリティ更新プログラムを公開した。3件については、すでにゼロデイ攻撃が確認されている。
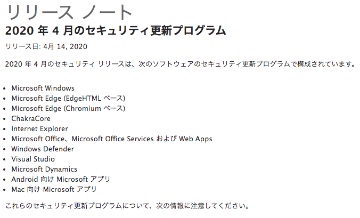
マイクロソフトによるリリースノート
今回のアップデートは、CVEベースで113件の脆弱性に対処したもの。
「Windows」や同社ブラウザの「Internet Explorer」「Microsoft Edge」「ChakraCore」をはじめ、「Windows Defender」「Office」「Visual Studio」「Microsoft Dynamics」における脆弱性を解消。またAndroidやmacOS向けのアプリの脆弱性についても修正している。
脆弱性の最大深刻度を見ると、4段階中もっとも高い「緊急」とレーティングされた脆弱性が18件、次いで深刻度が高い「重要」が95件だった。
113件のうち、39件の脆弱性に関しては、悪用されるとリモートよりコードを実行されるおそれがある。あわせて「サービス拒否」「権限の昇格」「情報漏洩」「なりすまし」などの問題へ対応している。

(Security NEXT - 2020/04/15 )
 ツイート
関連リンク
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


