

MS、月例パッチで脆弱性79件を修正 - 一部でゼロデイ攻撃が発生
マイクロソフトは、あわせて79件の脆弱性へ対処した9月の月例セキュリティ更新を公開した。一部脆弱性はすでに悪用が確認されている。
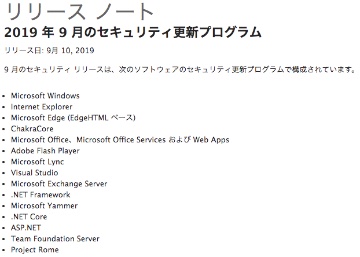
マイクロソフトが公開したリリースノート
各社が定例のセキュリティアップデートを公開する米時間毎月第2火曜日、いわゆる「パッチチューズデー」にあわせ、月例セキュリティ更新をリリースしたもの。CVEベースで79件の脆弱性を修正した。
具体的には、「Windows」や同社ブラウザ「Internet Explorer」「Microsoft Edge」をはじめ、「ChakraCore」「Office」の脆弱性に対応。
さらに「Microsoft Exchange Server」「Team Foundation Server」「Microsoft Yammer」「Microsoft Lync」「Visual Studio」「.NET Framework」「.NET Core」「ASP.NET」「Project Rome」の脆弱性を解消した。あわせて同日公開された「Adobe Flash Player」の脆弱性にも対処している。

(Security NEXT - 2019/09/11 )
 ツイート
PR
関連記事
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起


