

「VMware ESXi」など3製品に複数の深刻な脆弱性
「VMware ESXi」など3製品に深刻な脆弱性が含まれていることがわかった。アップデートがリリースされている。
製品やバージョンによって影響を受ける脆弱性は異なるが、「VMware ESXi」「VMware Workstation」「VMware Fusion」において、あわせて5件の脆弱性が明らかとなったもの。
仮想USBインタフェースにおいて域外のメモリを読み書きできる脆弱性「CVE-2019-5518」、「TOCTOU(Time-of-check Time-of-use)」の脆弱性「CVE-2019-5519」については、いずれの製品、バージョンも影響を受けるという。
悪用された場合、ゲストマシンよりホスト上でコードを実行されるおそれがあり、重要度は4段階中もっとも高い「クリティカル(Critical)」とレーティングされている。
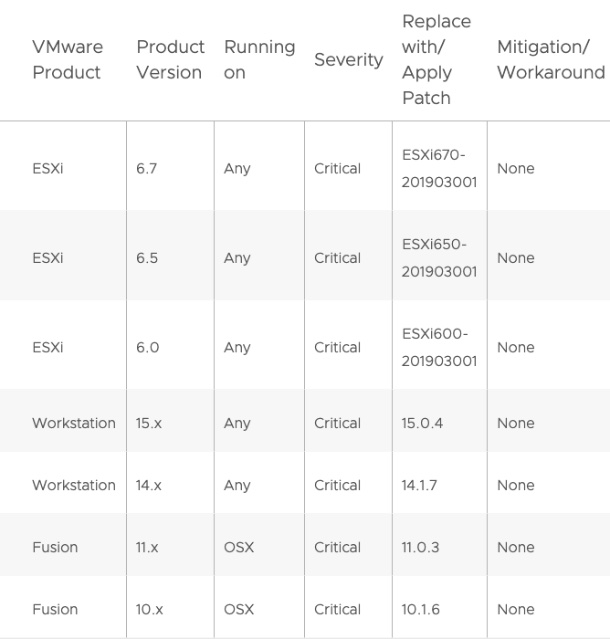
「CVE-2019-5518」「CVE-2019-5519」の影響およびアップデート(表:VMware)

(Security NEXT - 2019/04/01 )
 ツイート
関連リンク
PR
関連記事
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起


