

「Adobe Acrobat/Reader」が定例外アップデート - 前回修正が不十分で
Adobe Systemsは、今月2度目となる「Adobe Acrobat」「Adobe Reader」のセキュリティアップデートをリリースした。前回のアップデートに問題が判明したことから対応したという。
今回の更新は、センシティブな情報が漏洩する脆弱性「CVE-2019-7815」へ対処したもの。重要度は3段階中もっとも高い「クリティカル(Critical )」。
同社は、米時間2月12日に公開したアップデートで両製品における情報漏洩の脆弱性「CVE-2019-7089」を解消したが、修正をバイパスされるおそれがあることが判明。再度対策を講じたという。
「Continuous(連続トラック)」向けに「同2019.010.20098」をリリース。「同2017」に対しては「同2017.011.30127」、「Classic(クラシックトラック)2015」向けに「同2015.006.30482」を用意した。いずれも「Windows」が影響を受け、「Continuous」のみ「macOS」も対象となるという。
適用優先度は3段階中2番目にあたる「2」とレーティング。30日以内を目安としてアップデートを実施するよう利用者へ呼びかけている。
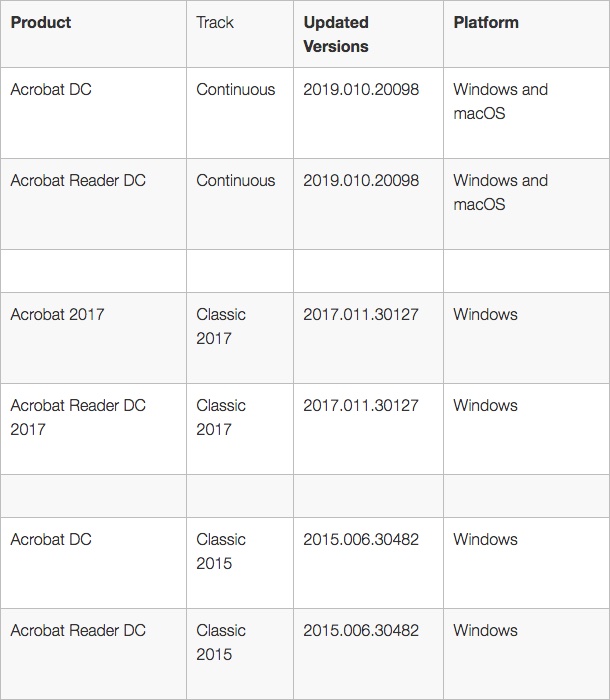
今回リリースしたアップデート(表:Adobe Systems)
(Security NEXT - 2019/02/22 )
 ツイート
PR
関連記事
「Adobe Campaign Classic」など4製品に脆弱性 - 「クリティカル」脆弱性も
Kubernetes向けツール「consul-k8s」に脆弱性 - 修正版が公開
「macOS」にセキュリティ更新 - 300件弱の脆弱性に対応
49システムで情報流出、横展開など確認 - ユミルリンク
「Chrome」で脆弱性52件を修正 - 4件が「クリティカル」
「Brotli」や「Adobe Commerce」「Magento」の脆弱性悪用を確認 - 米当局が注意喚起
「PHP2Shell」「HTTP2Shell」のいずれも影響 - 「PAN-OS」の修正版が順次公開
「PowerShell」に「Brotli」脆弱性を解消するアップデート
Windows版「PHP」にアップデート - 同梱「Brotli」を更新
脆弱性「PHP2Shell」の悪用を確認 - 米当局が注意喚起


