

「Apache Struts」のアップロード機能に深刻な脆弱性 - リモートよりコード実行のおそれ
「Apache Struts」に含まれるライブラリに脆弱性が存在し、ウェブサイトにおいてリモートよりコードを実行されるおそれがあることがわかった。開発チームは、早急にライブラリを最新版へアップデートするよう推奨している。
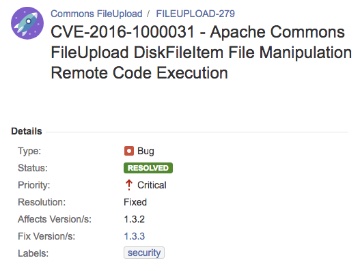
深刻な脆弱性「CVE-2016-1000031」
2018年10月15日にリリースされた「Apache Struts 2.3.36」や以前のバージョンに含まれる「Commons FileUpload」ライブラリに脆弱性「CVE-2016-1000031」が存在することが明らかとなったもの。重要度は「クリティカル(Critical)」とレーティングされている。
ファイルのアップロードを利用する際、デフォルトで利用されるライブラリで、ファイルのアップロード機能を実装している場合に影響を受けるという。
2017年6月に公開された同ライブラリの最新版となる「同1.3.3」で脆弱性は解消されており、同版が同梱された「Apache Struts 2.5.12」以降では影響を受けない。開発チームでは、対象バージョンの利用者へ最新版のライブラリへアップデートするよう呼びかけている。
(Security NEXT - 2018/11/06 )
 ツイート
PR
関連記事
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
「Ruby on Rails」にアップデート - 脆弱性21件を修正
IBMの音声処理製品に深刻な脆弱性 - 任意コード実行のおそれ
「Firefox」のレイアウト処理に脆弱性 - 「同159.0.1」で修正


