

SSHのライブラリ「libssh」に認証回避の脆弱性 - 全利用環境でアップデートを
SSH(Secure Shell)を実装するためのライブラリとして提供されている「libssh」に脆弱性が含まれていることがわかった。アップデートが提供されている。
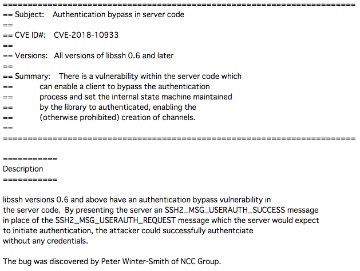
開発チームによるアドバイザリ
「同0.6」以降にサーバ上において認証を回避されるおそれがある脆弱性「CVE-2018-10933」が含まれていることが判明したもの。
脆弱性を悪用されると、アカウント情報なしに認証が可能になるという。開発チームでは、同脆弱性を修正した「同0.8.4」および「同0.7.6」をリリースした。
脆弱性を報告したNCCグループのセキュリティコンサルタントであるPeter Winter-Smith氏は、同脆弱性について、クライアントとサーバでステートマシンを共有しており、クライアントの状態をアップデートするパケットによって、サーバの状態についてもアップデートできることに起因すると指摘。
ステートマシンに関する問題で、ほかにも悪用できる可能性があるとして、認証の回避される問題について直接影響を受けない場合も含め、すべての環境で「libssh」をアップデートすることを推奨している。
(Security NEXT - 2018/10/22 )
 ツイート
PR
関連記事
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開
リモートアクセス製品「SonicWall SMA1000シリーズ」に深刻なSSRF脆弱性
セキュリティリリース「WordPress 7.1.3」が公開 - 複数脆弱性を修正
「Chrome 155」公開 - 「クリティカル」4件含む247件を修正
複数のAtlassian製品が影響を受ける「クリティカル」脆弱性
JetBrains、6製品で脆弱性57件を修正 - 重要度「クリティカル」も
「FortiMail」のアップデートが提供開始 - ゼロデイ脆弱性を修正
米当局、脆弱性4件を「悪用脆弱性リスト」に追加 - 早期対応を要請
「NetScaler」のSAML構成にDoS脆弱性 - すでに悪用も


